
Parcourez cette liste avant qu’une instance auto-hébergée n’envoie sa première vraie campagne. Elle suppose le compose.yaml officiel décrit dans Installation.
Réseau et HTTPS
- Placez un reverse proxy avec TLS devant Notifuse.
compose.yamlsert du HTTP simple sur le port8081, sur toutes les interfaces sauf si vous définissezHTTP_BIND=127.0.0.1dans.env, ce qu’il faut faire quand le proxy tourne sur le même serveur. Voir Installation. - Faites transmettre par le proxy l’en-tête
Hostd’origine, ou définissezX-Forwarded-Host. Sans cela, les versions web de vos emails ne s’ouvrent plus (Un point d’accès API public). - Définissez le point d’accès API sur l’adresse HTTPS publique, par exemple
https://emails.yourcompany.com. L’assistant d’installation préremplit Point d’accès de l’API avec l’adresse de la page : vérifiez-la si vous avez lancé l’assistant en HTTP simple. Notifuse inscrit cette adresse dans les emails, les invitations et les webhooks des fournisseurs. Pour la changer plus tard, suivez Changer de domaine.
Secrets et base de données
- Générez
SECRET_KEYune seule fois, avecopenssl rand -base64 32, et gardez-en une copie hors du serveur. Elle chiffre les identifiants enregistrés, et une nouvelle clé seule les rend illisibles. Pour la changer, suivez Remplacer la clé secrète. - Donnez à PostgreSQL son propre mot de passe avec
DB_PASSWORDdans.env, comme le font les commandes d’installation. Sans lui,compose.yamlutilisepostgres. - Gardez le port PostgreSQL lié à
127.0.0.1. Lecompose.yamlofficiel le publie en127.0.0.1:5433, joignable depuis le serveur lui-même pourpsqlet les sauvegardes. Si le port 5433 est déjà pris, définissezPOSTGRES_HOST_PORTdans.envplutôt que d’ouvrir le port au réseau. - Laissez le répertoire qui contient
compose.yamllà où il est. Compose nomme le volume de la base d’après lui, et un répertoire renommé démarre une nouvelle installation sur une base vide (Installation).
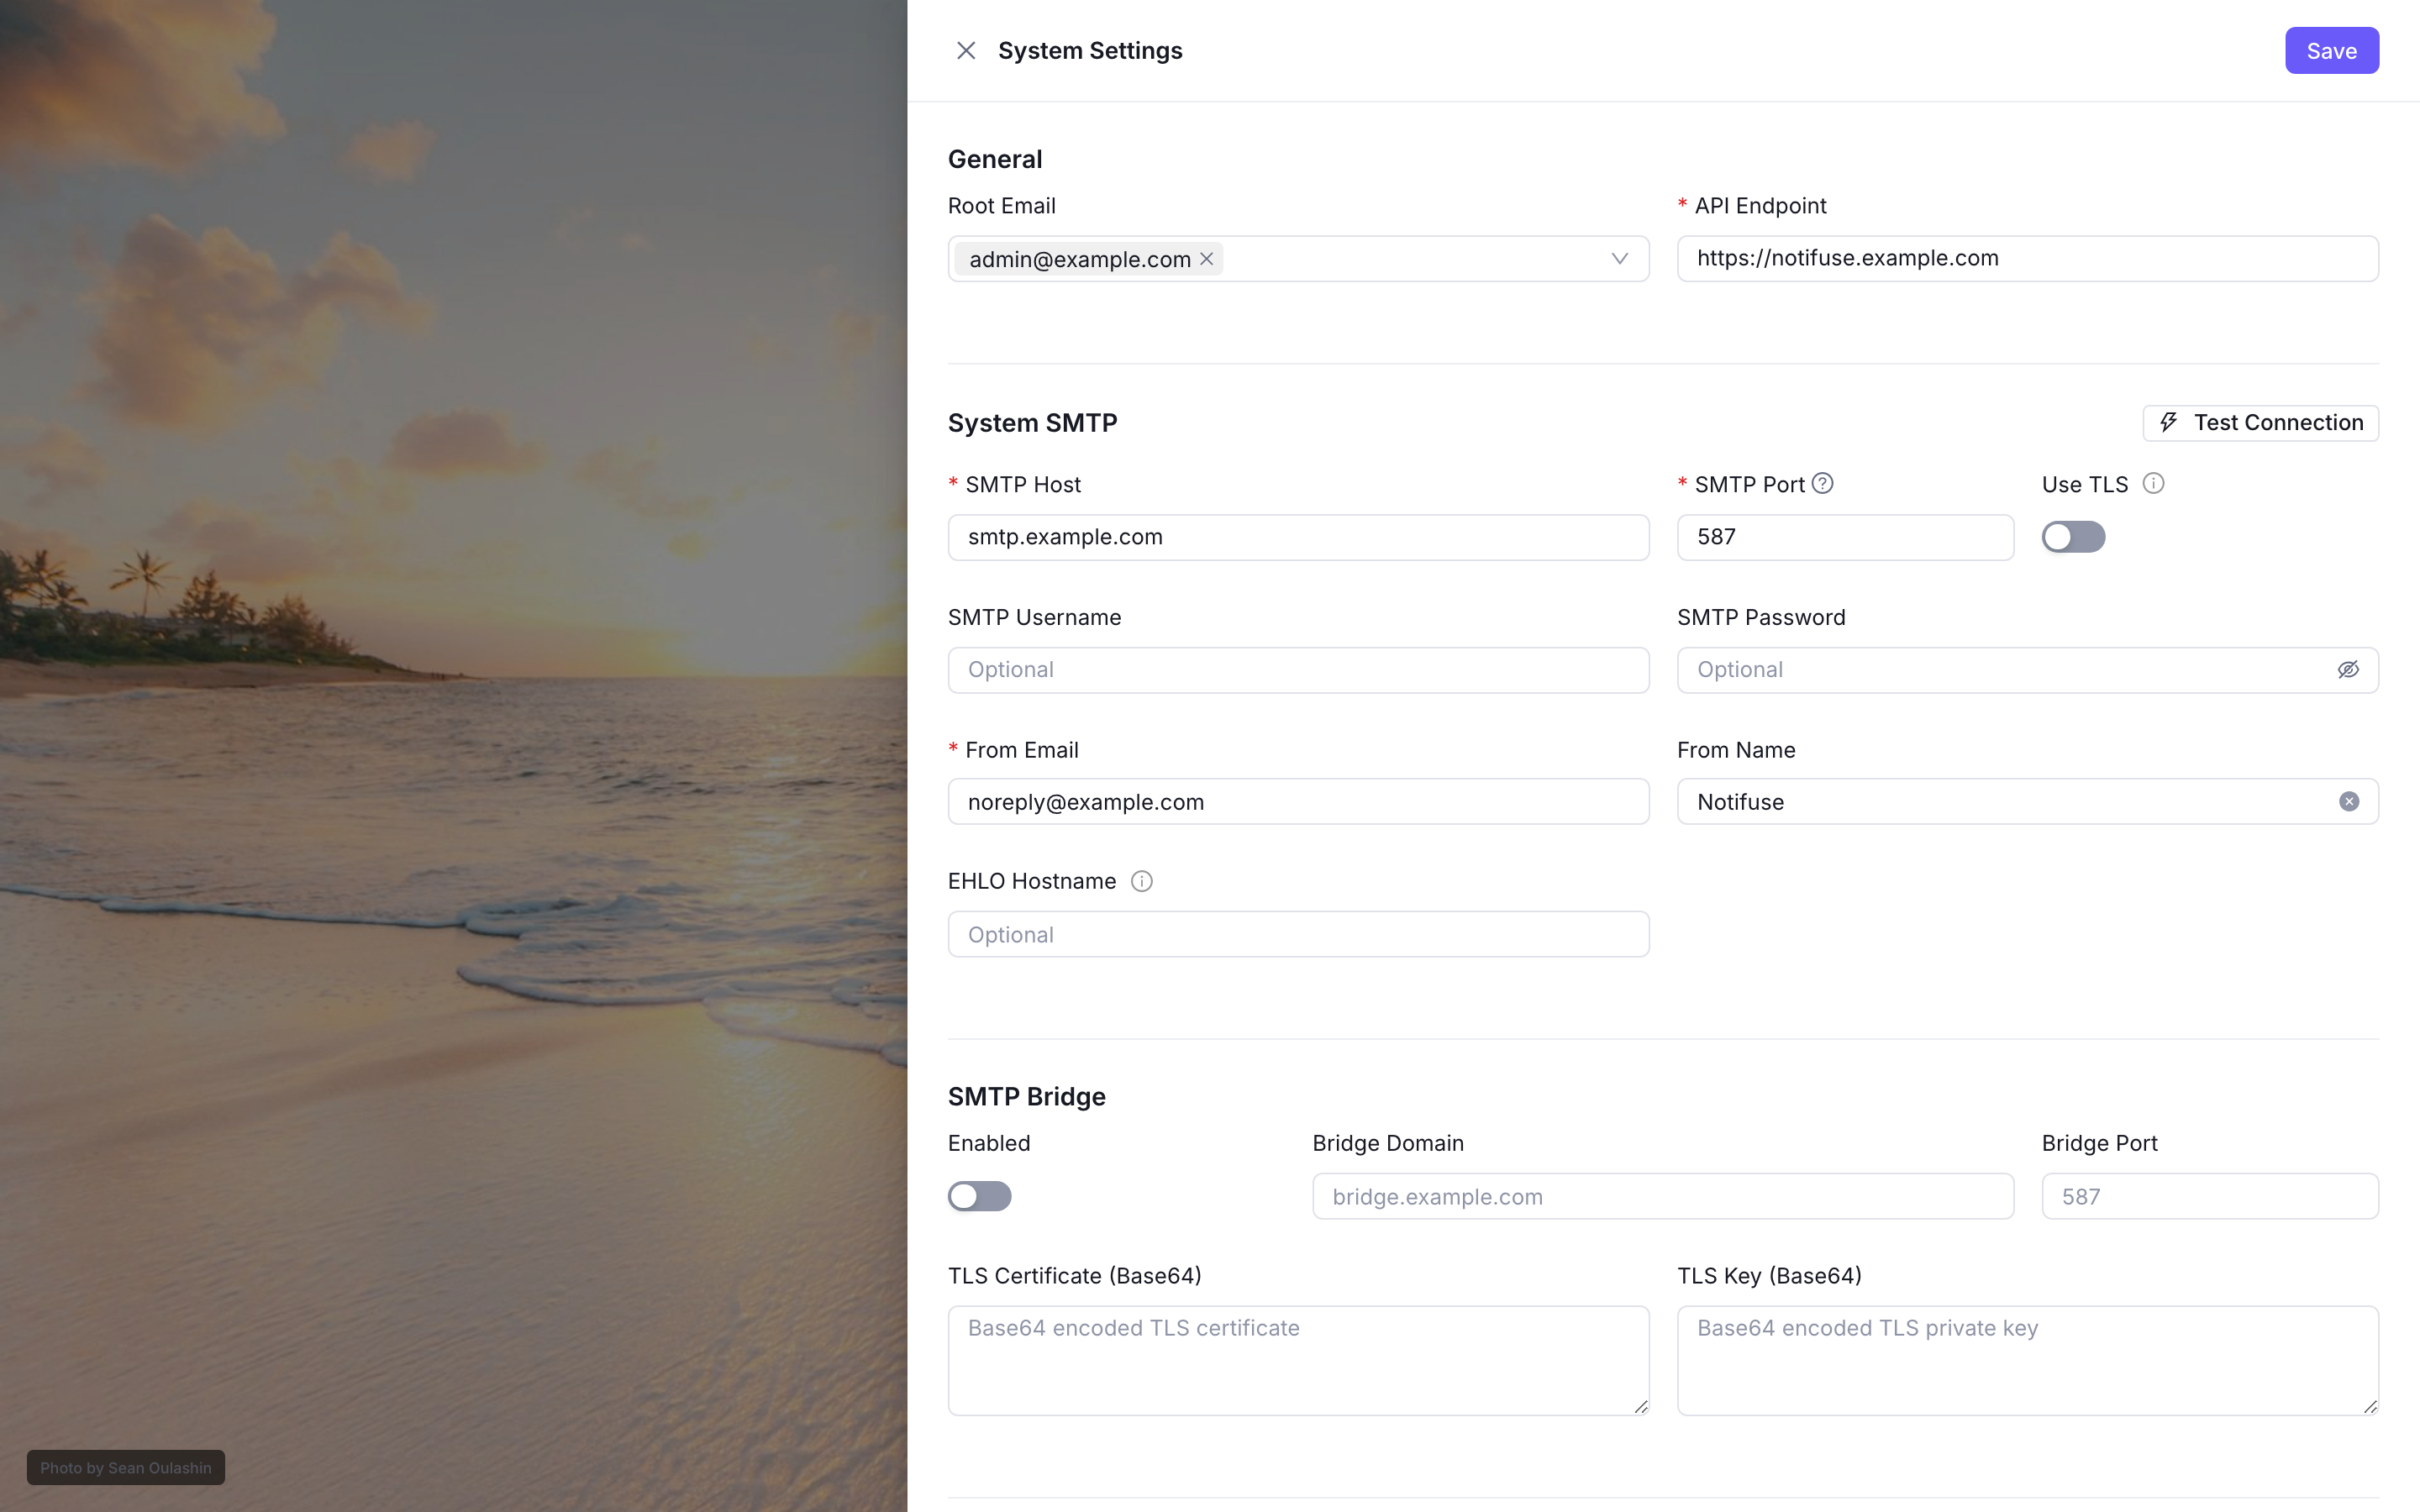
- Configurez le serveur SMTP système et envoyez un test avec Tester la connexion dans l’assistant d’installation. Notifuse envoie par ce serveur les codes de connexion et les invitations, donc personne ne peut recevoir de code de connexion tant qu’il ne fonctionne pas. Vous pourrez le modifier plus tard en root dans Paramètres système.
- Connectez chaque espace de travail à son fournisseur d’email. Le serveur SMTP système ne transporte que les codes de connexion et les invitations ; les espaces de travail configurent leur propre fournisseur pour les campagnes et les emails transactionnels.
- Authentifiez votre domaine d’envoi (SPF, DKIM, DMARC) auprès de ce fournisseur avant la première campagne. Notifuse ne vérifie pas ces enregistrements, alors contrôlez-les chez le fournisseur. Voir Authentifier votre domaine.
Sauvegardes
- Sauvegardez chaque base de données (
notifuse_systemet chaque basenotifuse_ws_…) à intervalles réguliers, et conservezSECRET_KEYavec les dumps, hors du serveur. Sauvegardes donne les commandes. - Restaurez au moins une fois une sauvegarde dans une installation vide, et connectez-vous pour vérifier vos espaces de travail, avant de compter sur elle.
- Une fois la restauration validée, définissez
DB_EXPECT_EXISTING=truedans.env. Notifuse refuse alors de démarrer sur une base vide au lieu d’y créer une nouvelle installation.
Mises à jour et télémétrie
- Décidez de Vérifier les mises à jour et de Télémétrie anonyme, tous deux activés par défaut dans l’assistant d’installation. La vérification des mises à jour signale les nouvelles versions et les correctifs de sécurité sur la liste des espaces de travail. Modifiez l’un ou l’autre plus tard dans Paramètres système (Vérifier les mises à jour, Télémétrie), ou avec les variables
CHECK_FOR_UPDATESetTELEMETRY, qui l’emportent sur la console. - Fixez la version que vous utilisez avec
NOTIFUSE_VERSIONdans.env(par exempleNOTIFUSE_VERSION=v44.0), pour qu’une nouvelle copie decompose.yamlne vous mette pas à jour par surprise. Pour mettre à jour, suivez Passer à une nouvelle version.
Surveillance
- Surveillez
GET /healthz. Il répond200avec{"status":"ok"}quand Notifuse atteint sa base système en moins de 2 secondes, et503avec{"status":"unavailable"}sinon.compose.yamll’utilise déjà comme contrôle de santé du conteneur, toutes les 30 secondes. - Lisez le log du serveur avec
docker compose logs -f api.compose.yamlle limite à cinq fichiers de 10 Mo.