
Gmail, Yahoo, Outlook und andere Postfachanbieter prüfen drei DNS-Einträge, bevor sie einer E-Mail von Ihrer Domain vertrauen. Diese Seite erklärt, was diese Einträge sind, woher Sie sie bekommen und wie Sie sie prüfen.
SPF, DKIM und DMARC
- SPF (Sender Policy Framework) ist ein TXT-Eintrag mit den Servern, die für eine Domain E-Mails senden dürfen. Der empfangende Server gleicht den Server, der die E-Mail zugestellt hat, mit dieser Liste ab.
- DKIM (DomainKeys Identified Mail) ist eine Signatur in jeder E-Mail, die gegen einen öffentlichen Schlüssel in Ihrem DNS geprüft wird. Sie belegt, dass die E-Mail von Ihrer Domain stammt und unterwegs nicht verändert wurde.
- DMARC ist ein TXT-Eintrag unter
_dmarc.yourdomain.com, der Empfängern sagt, was sie mit E-Mails tun sollen, die für Ihre Domain bei SPF und DKIM durchfallen. Er nennt außerdem eine Adresse, an die Empfänger Berichte schicken.
Ihr E-Mail-Anbieter signiert Ihre E-Mails
Notifuse übergibt jede E-Mail an den E-Mail-Anbieter, den Sie angebunden haben, und dieser sendet sie von seinen eigenen Servern. Der Anbieter setzt die DKIM-Signatur, und seine Server sind es, die SPF erlauben muss. Die Einträge stammen deshalb aus der Konsole des Anbieters, und Sie legen sie bei dem Unternehmen an, das Ihr DNS hostet.
Notifuse prüft und zeigt Ihre SPF-, DKIM- und DMARC-Einträge nicht an. Ob Ihre Domain verifiziert ist, sehen Sie in der Konsole des Anbieters. Was tatsächlich veröffentlicht ist, zeigen die Befehle unter Einträge prüfen.
DKIM spielt auch bei Abmeldungen eine Rolle: Mailprogramme bieten die Abmeldung mit einem Klick nur an, wenn die DKIM-Signatur die List-Unsubscribe-Header abdeckt, die Notifuse hinzufügt. Siehe Anforderungen von Gmail und Yahoo an Absender.
Wo jeder Anbieter seine Einträge zeigt
Jeder der folgenden Anbieter verlangt, dass Sie Ihre Versanddomain oder Ihre Absender verifizieren, bevor Notifuse damit senden kann. Bei dieser Verifizierung listet er die DNS-Einträge auf, die Sie anlegen müssen.
| Anbieter | Wo Sie die DNS-Einträge finden | Seite in Notifuse |
|---|---|---|
| Amazon SES | Auf der Seite zur Domainverifizierung des Anbieters, in der AWS-SES-Konsole. Absender müssen dort verifiziert sein, bevor Sie sie verwenden können. | Amazon SES |
| Mailgun | Auf der Seite zur Domainverifizierung des Anbieters für Ihre Versanddomain, also die, die Sie im Feld Domain der Integration eintragen (etwa mg.yourdomain.com). | Mailgun |
| Postmark | Auf der Seite zur Domainverifizierung des Anbieters, in Ihrem Postmark-Konto. Absender müssen dort verifiziert sein. | Postmark |
| SendGrid | Unter Sender Authentication in Ihrem SendGrid-Konto. Absender müssen darüber verifiziert sein. | SendGrid |
| SparkPost | Auf der Seite zur Domainverifizierung des Anbieters, in Ihrem SparkPost-Konto. Absender müssen dort verifiziert sein. | SparkPost |
| Mailjet | Auf der Seite zur Domainverifizierung des Anbieters, in Ihrem Mailjet-Konto. Absender müssen dort verifiziert sein. | Mailjet |
| SMTP | Wer den SMTP-Server betreibt, signiert die E-Mails. Fragen Sie Ihren Mail-Hoster oder Serveradministrator nach den SPF- und DKIM-Einträgen. Der EHLO-Hostname der Integration ist die einzige zugehörige Einstellung in Notifuse, und er signiert nichts. | SMTP |
SPF wird für die Domain im Return-Path der E-Mail geprüft. Das ist oft die Domain des Anbieters, außer Sie richten beim Anbieter eine eigene ein. DMARC kann trotzdem über DKIM bestehen, solange die DKIM-Signatur Ihre Domain verwendet.
Ein DMARC-Eintrag für den Anfang
Hinweis
Das ist allgemeine Praxis beim E-Mail-Versand, keine Einstellung von Notifuse. Notifuse liest und verwendet Ihren DMARC-Eintrag nicht.
Wenn Ihre Domain noch keinen DMARC-Eintrag hat, beginnen Sie mit einer Richtlinie, die nur Berichte sammelt:
| Typ | Name | Wert |
|---|---|---|
| TXT | _dmarc.yourdomain.com | v=DMARC1; p=none; rua=mailto:dmarc-reports@yourdomain.com |
Mit p=none stellen Empfänger Ihre E-Mails wie bisher zu und schicken täglich zusammengefasste Berichte an die rua-Adresse. Lesen Sie sie einige Wochen lang, um jeden Dienst zu finden, der im Namen Ihrer Domain sendet.
Sobald alle Ihre legitimen E-Mails bestehen, können Sie zu p=quarantine und danach zu p=reject wechseln. Eine Domain hat genau einen DMARC-Eintrag und einen SPF-Eintrag. Wenn es sie schon gibt, bearbeiten Sie sie, statt einen zweiten anzulegen.
Einträge prüfen
Führen Sie diese Befehle in einem Terminal aus. Ersetzen Sie yourdomain.com durch Ihre Domain und selector durch den DKIM-Selektor Ihres Anbieters. Manche Anbieter veröffentlichen DKIM als TXT-Eintrag, andere als CNAME: Fragen Sie den Typ ab, den der Anbieter angibt.
dig +short TXT yourdomain.com
dig +short TXT _dmarc.yourdomain.com
dig +short TXT selector._domainkey.yourdomain.com
dig +short CNAME selector._domainkey.yourdomain.com
nslookup -type=TXT yourdomain.com
nslookup -type=TXT _dmarc.yourdomain.com
nslookup -type=TXT selector._domainkey.yourdomain.com
nslookup -type=CNAME selector._domainkey.yourdomain.comEine leere Antwort bedeutet, dass der Eintrag noch nicht veröffentlicht ist oder nicht unter diesem Namen. DNS-Änderungen brauchen manchmal eine Weile, bis sie sichtbar werden.
Um das Ergebnis an einer echten E-Mail zu sehen, senden Sie einen Test an eine Gmail-Adresse und öffnen in Gmail Show original. Dort steht, ob SPF, DKIM und DMARC bestanden haben.
Die eigene Domain für Links ist ein separater Eintrag
Ein Arbeitsbereich kann seine E-Mail-Links (getrackte Klicks, Abmeldelinks), sein Benachrichtigungscenter und seine Webseiten unter Ihrer eigenen Domain ausliefern. Diese Domain authentifiziert Ihre E-Mails nicht. Sie braucht einen eigenen DNS-Eintrag, getrennt von SPF, DKIM und DMARC.
Sie legen sie in Einstellungen → Allgemein im Bereich Eigene Domain fest. Die Konsole zeigt den Eintrag, den Sie anlegen müssen:
| Typ | Name | Wert |
|---|---|---|
| CNAME | Ihre Domain, etwa links.yourdomain.com | Der Host des API-Endpunkts, den die Konsole anzeigt |
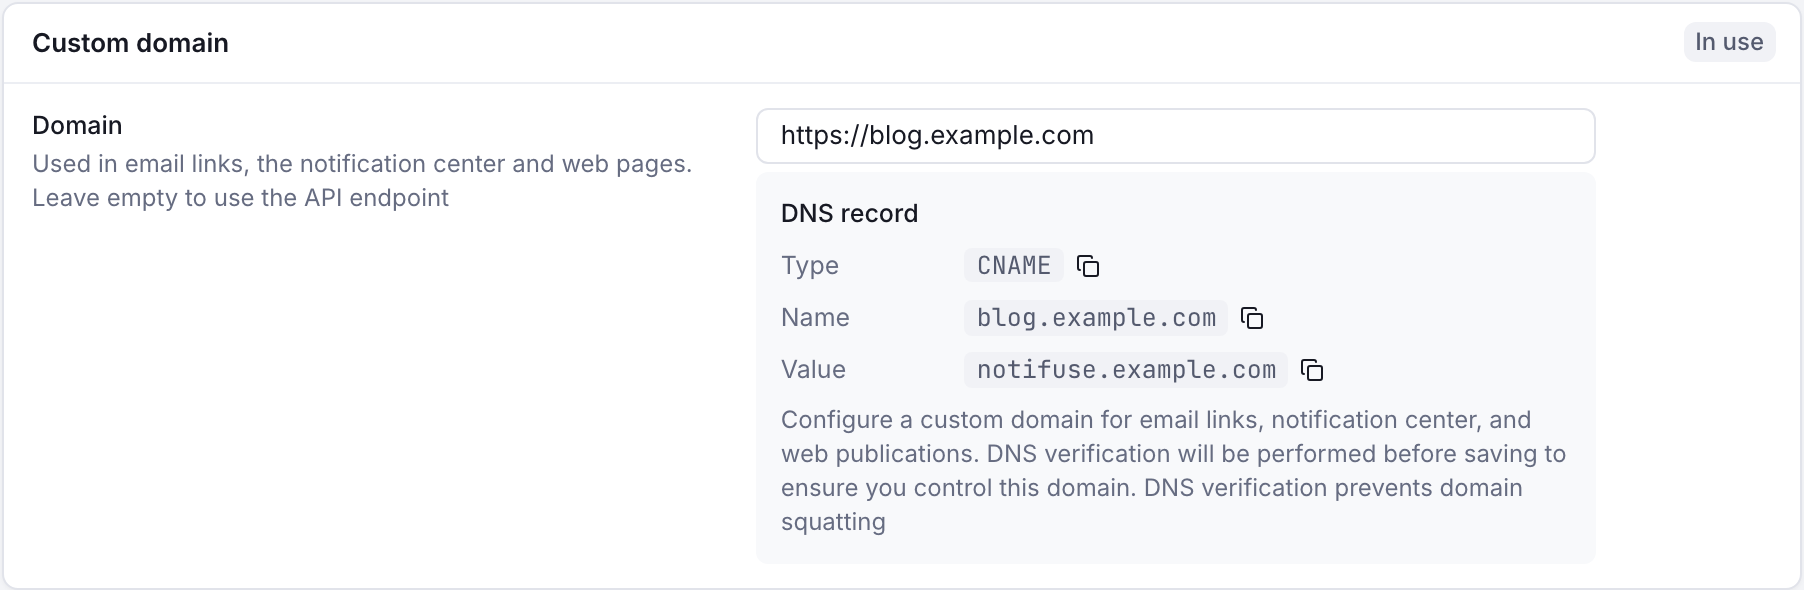
Ein A-Eintrag, der auf dieselben IP-Adressen zeigt wie der API-Endpunkt, funktioniert ebenfalls. Notifuse prüft den Eintrag, wenn Sie eine neue oder geänderte Domain speichern. Auf einer Produktionsinstanz lässt sich die Domain erst speichern, wenn der Eintrag auf Notifuse zeigt.
Eine Domain gehört zu genau einem Arbeitsbereich. Die Regeln finden Sie unter Eigene Endpunkt-URL, und wenn Sie selbst hosten, unter Domain ändern.