
Notifuse kann E-Mails über AWS Simple Email Service (SES) versenden.
Konfiguration
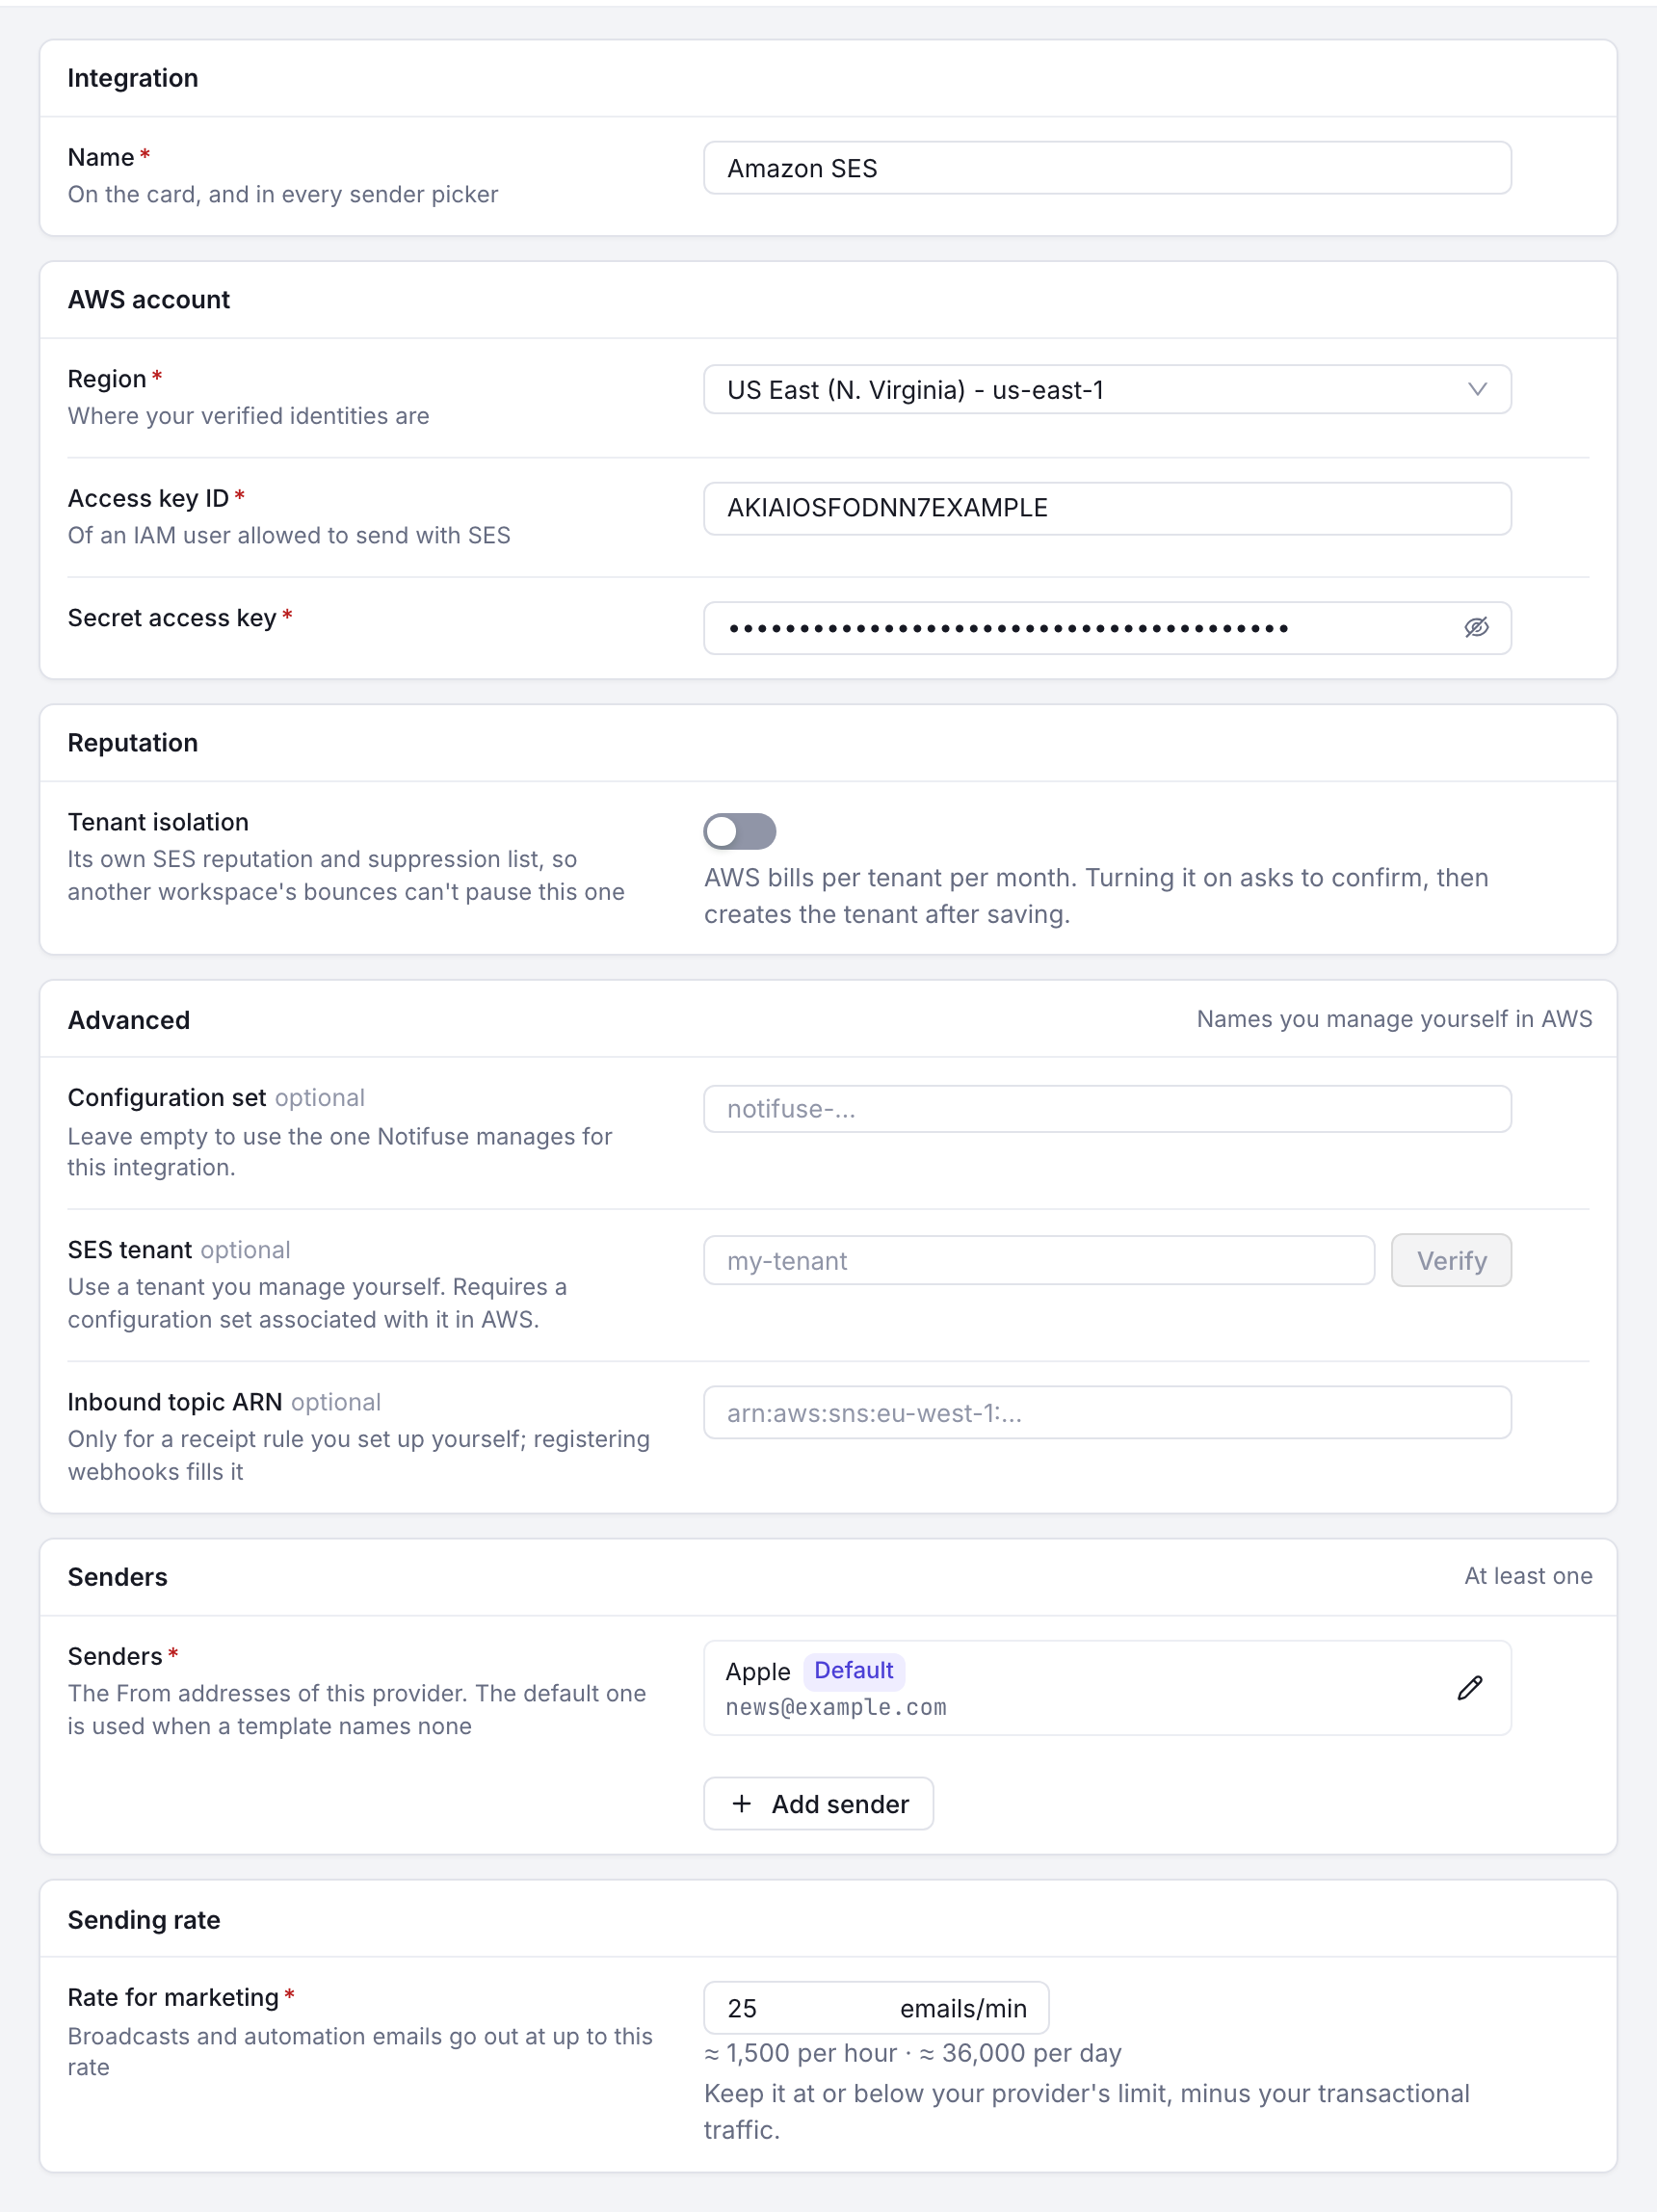
Öffnen Sie Einstellungen → Integrationen, klicken Sie auf Integration hinzufügen und wählen Sie unter E-Mail-Versand den Eintrag Amazon SES. Das Formular öffnet sich als eigene Seite.
Formularfelder
| Feld | Beschreibung | Beispiel |
|---|---|---|
| Region | AWS-Region, in der Ihre verifizierten Identitäten liegen | us-east-1 |
| Zugriffsschlüssel-ID | Zugriffsschlüssel eines IAM-Benutzers, der über SES senden darf | AKIAIOSFODNN7EXAMPLE |
| Geheimer Zugriffsschlüssel | Der geheime Zugriffsschlüssel dieses IAM-Benutzers | wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY |
| Mandantenisolierung | Optional. Gibt dieser Integration ein eigenes Reputationsprofil und eine eigene Sperrliste (siehe unten) | Aus |
| Konfigurationssatz | Optional, unter Erweitert. Über einen Konfigurationssatz senden, den Sie selbst verwalten | my-config-set |
| SES-Mandant | Optional, unter Erweitert. Über einen Mandanten senden, den Sie selbst verwalten | my-tenant |
Absenderliste
Fügen Sie Absenderadressen hinzu, die in Ihren AWS-SES-Einstellungen verifiziert sind:
| Feld | Beschreibung | Beispiel |
|---|---|---|
| Name | Anzeigename des Absenders | Support Team |
| E-Mail-Adresse des Absenders | support@yourdomain.com |
Absender müssen in der AWS-SES-Konsole verifiziert sein, bevor Sie sie verwenden können.
Verwendungsarten
Was diese Amazon-SES-Integration versendet, legen Sie im Menü ⋯ ihrer Karte unter Einstellungen → Integrationen fest (Für Marketing verwenden, Für Transaktionales verwenden) oder im Bereich E-Mail-Versand derselben Seite:
| Option | Beschreibung | Beispiele |
|---|---|---|
| Für Transaktionales verwenden | Vom System erzeugte E-Mails, ausgelöst durch Aktionen der Benutzer | Zurücksetzen von Passwörtern, Bestellbestätigungen, Kontobenachrichtigungen |
| Für Marketing verwenden | Werbe- und Newsletter-E-Mails an Abonnenten | Produktankündigungen, Newsletter, Werbekampagnen |
Wählen Sie beides, um alle Arten von E-Mails über dieselbe SES-Konfiguration zu senden.
Webhooks
Notifuse abonniert automatisch die folgenden SES-Webhooks:
| Webhook-Typ | Beschreibung | Zweck |
|---|---|---|
| Zustellung | E-Mail erfolgreich zugestellt | Erfolgreiche Zustellungen verfolgen |
| Rückläufer | E-Mail wurde zurückgewiesen | Bounces überwachen |
| Beschwerden | Empfänger hat sich über Missbrauch beschwert | Missbrauchsmeldungen bearbeiten |
Notifuse erhält diese Zustellereignisse, sobald sie eintreten.
Reputationsisolierung (SES-Mandanten)
Standardmäßig teilen sich alle Arbeitsbereiche eines AWS-Kontos eine Absenderreputation und eine Sperrliste. Eine schlecht ausgerichtete Kampagne eines Teams kann die Bounce- oder Beschwerderate des Kontos über die Schwellenwerte von AWS treiben und den Versand für alle pausieren. Ein Hard Bounce in einem Arbeitsbereich sperrt den Empfänger außerdem in allen anderen.
Mandantenisolierung gibt einer Integration einen eigenen SES-Mandanten mit eigenem Reputationsprofil, eigenen Kennzahlen für Bounces und Beschwerden und eigener Sperrliste. AWS kann dann einen einzelnen Mandanten pausieren statt des ganzen Kontos.
Hinweis
Selbst gehostet: Um einen neuen SES-Mandanten einzurichten, brauchen Sie einen Lizenzschlüssel. Ein bereits eingerichteter Mandant sendet auch ohne Lizenzschlüssel dauerhaft über seine eigene Reputation weiter, denn der Versandweg enthält keine Lizenzprüfung. Notifuse Cloud enthält die SES-Mandantenisolierung ab dem Starter-Plan (Details).
Aktivieren
Öffnen Sie die Integration (Einstellungen → Integrationen), schalten Sie im Bereich Reputation die Mandantenisolierung ein und speichern Sie. Notifuse bittet Sie um Bestätigung, weil ein Mandant eine kostenpflichtige AWS-Ressource ist, und richtet dann alles in Ihrem Konto ein:
| Schritt | Was Notifuse tut |
|---|---|
| Mandant erstellen | Name notifuse-<integration ID>, mit SuppressionScope: TENANT für Bounces und Beschwerden |
| Konfigurationssatz verknüpfen | Verknüpft den Konfigurationssatz, über den diese Integration sendet |
| Identitäten verknüpfen | Verknüpft jede verifizierte Identität, die einen Absender abdeckt: die genaue Adresse, ihre Domain oder eine übergeordnete Domain |
Wenn Sie erneut speichern, laufen dieselben Schritte noch einmal. So wird ein später hinzugefügter Absender verknüpft, und so wird ein unvollständiger Durchlauf wiederholt.
Hinweis
Eine Sperrliste pro Mandant ist bei AWS nicht die Voreinstellung. Ein Mandant, den Sie von Hand in der SES-Konsole anlegen, übernimmt die Sperrliste des Kontos, solange Sie den Geltungsbereich der Sperrliste nicht selbst festlegen. Sie bekommen dann ohne jede Warnung eine eigene Reputation, aber keine eigene Sperrliste. Notifuse legt den Geltungsbereich bei der Erstellung fest und korrigiert ihn, wenn bereits ein Mandant mit diesem Namen existiert.
Hinweis
Die Isolierung gilt pro Integration, nicht pro Arbeitsbereich. Ein Arbeitsbereich mit getrennten SES-Integrationen für Marketing und Transaktionales erhält zwei Mandanten mit je eigener Sperrliste: Ein Bounce, den der eine erfasst, wird beim anderen von SES nicht gesperrt. Die eigene Sperrung von Notifuse pro Arbeitsbereich gilt trotzdem für beide, sodass schlimmstenfalls eine zusätzliche Nachricht an eine Adresse geht, die SES bereits als ungültig kennt.
Was Sie sehen
- Ein Absender ohne verifizierte Identität wird nach dem Speichern mit Namen gemeldet. Beheben Sie das, denn E-Mails dieses Absenders würden mit wie ohne Mandanten fehlschlagen.
- Eine fehlende IAM-Berechtigung wird mit der genauen Aktion und einem
aws-CLI-Befehl zum Ausführen gemeldet. Notifuse stellt die Integration erst auf den Mandanten um, wenn ihr Konfigurationssatz verknüpft ist, denn SES lehnt jede Nachricht ab, die ohne ihn über einen Mandanten gesendet wird. Bei einer unvollständigen Einrichtung bleibt der Versand genau so, wie er war. - Die Karte der Integration zeigt den verwendeten Konfigurationssatz und ob die Reputation
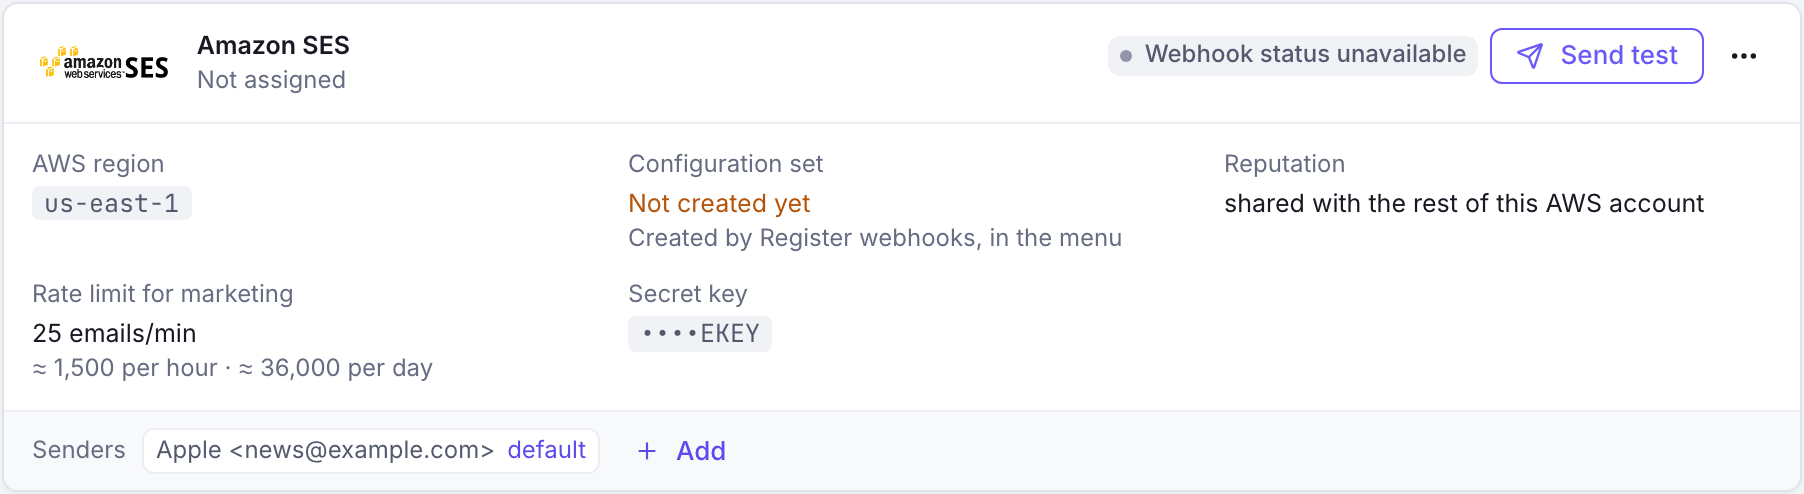
isolatedodershared with the rest of this AWS accountist.
Deaktivieren
Wenn Sie die Mandantenisolierung ausschalten, gilt das ab dem nächsten Versand: Nachrichten gehen wieder unter der gemeinsamen Reputation des Kontos hinaus. Der Mandant bleibt mit seiner Sperrliste und seinem Reputationsverlauf in AWS bestehen, und wenn Sie sie wieder einschalten, wird derselbe Mandant weiterverwendet.
Hinweis
Ein Mandant, für den die Isolierung ausgeschaltet wurde, wird weiter abgerechnet, bis die Integration gelöscht wird. Schalten Sie die Isolierung aus, um die Art des Versands zu ändern, und löschen Sie die Integration, um die Kosten zu beenden.
Warnung
Wenn Sie die Integration löschen, wird der Mandant gelöscht, zusammen mit seiner Sperrliste und seinem Reputationsverlauf, die sich nicht wiederherstellen lassen. Entfernen Sie nur die Webhooks, bleiben beide erhalten, weil der Versand weiterhin von ihnen abhängt.
Erweitert: eigener Mandant oder eigener Konfigurationssatz
Unter Erweitert sind beide Felder optional und schlagen die Namen vor, die es in Ihrem Konto gibt (können Ihre Zugangsdaten sie nicht auflisten, bleiben es einfache Textfelder):
| Feld | Beschreibung |
|---|---|
| Konfigurationssatz | Über einen Konfigurationssatz senden, den Sie selbst verwalten, statt über notifuse-<integration ID>. Notifuse hängt sein Ereignisziel daran an, erstellt oder löscht ihn aber nie. |
| SES-Mandant | Über einen Mandanten senden, den Sie selbst verwalten. Lässt sich nicht mit dem Schalter oben kombinieren. Notifuse erstellt, ändert oder löscht ihn nicht. |
Mit einem eigenen Mandanten müssen Sie die sendende Identität und den Konfigurationssatz selbst mit ihm verknüpfen, sonst lehnt SES jeden Versand ab:
aws sesv2 create-tenant-resource-association \
  --tenant-name my-tenant \
  --resource-arn arn:aws:ses:<region>:<account>:configuration-set/<name>
Hinweis
Mandanten gibt es nur in der SES API v2, über die Notifuse jetzt sendet. Sie sind außerdem an eine Region gebunden: Ein Mandant liegt in derselben Region wie seine Integration.
Eingehende Antworten (Stopp bei Antwort)
Für Bei Antwort verlassen in Automatisierungen muss SES eingehende Antworten an Notifuse weiterleiten. SES behandelt den E-Mail-Empfang getrennt vom Versand. Sie richten ihn einmalig in zwei Schritten ein:
- Richten Sie die MX-Records Ihrer Domain auf SES aus. Legen Sie auf Ihrer Absenderdomain einen MX-Record mit Priorität
10an, der auf den SES-Eingangsendpunkt Ihrer Region zeigt,inbound-smtp.<region>.amazonaws.com(zum Beispielinbound-smtp.us-east-1.amazonaws.com). Ohne ihn erreichen Antworten SES nie. SES hat keine DNS-API, daher erledigen Sie das von Hand. - Registrieren Sie die Eingangsroute. Öffnen Sie unter Einstellungen → Integrationen das Menü ⋯ der SES-Integration und wählen Sie Webhooks erneut registrieren (Webhooks registrieren, falls sie noch nicht registriert sind). Zusätzlich zu den Ereignis-Webhooks für Zustellungen, Bounces und Beschwerden richtet Notifuse ein SNS-Topic ein (per HTTPS bei Notifuse abonniert, mit SignatureVersion 2 signiert) sowie eine SES-Empfangsregel mit einer SNS-Aktion. Hat Ihr Konto einen aktiven Empfangsregelsatz, wird die Regel in diesen eingefügt. Sie leitet nur eine Kopie weiter und hat keine Stop-Aktion, sodass eine bestehende Einrichtung (etwa Amazon WorkMail) weiter funktioniert. Einen eigenen Regelsatz
notifuse-inbounderstellt und aktiviert Notifuse nur, wenn kein Regelsatz aktiv ist.
Hinweis
Den E-Mail-Empfang von SES gibt es nur in einigen AWS-Regionen (zum Beispiel us-east-1, us-west-2, eu-west-1). Unterstützt die Region Ihrer Integration ihn nicht, meldet die Eingangsregistrierung ihn als nicht verfügbar. Siehe die AWS-Liste der Endpunkte für den E-Mail-Empfang.
Das SNS-Topic für eingehende E-Mails, die Empfangsregel und das Abonnement brauchen IAM-Berechtigungen, die über den Versand hinausgehen: sns:CreateTopic, sns:SetTopicAttributes, sns:Subscribe, ses:DescribeActiveReceiptRuleSet, ses:CreateReceiptRuleSet, ses:CreateReceiptRule, ses:SetActiveReceiptRuleSet, ses:DeleteReceiptRule und ses:ListIdentities. Die Empfangsregel erfasst nur die verifizierten Identitäten Ihres Kontos (Domains und E-Mail-Adressen). Ist keine verifiziert, wird die Eingangsregistrierung verweigert, damit die Regel nie alle E-Mails des Kontos weiterleitet.
Antworten werden dem ursprünglichen Versand über ihre Message-ID zugeordnet. SES überschreibt diesen Header beim Versand. Notifuse speichert deshalb den Wert, den SES zurückgibt, und ordnet ihn unabhängig vom Host zu, ohne eigenen Signaturschlüssel für eingehende E-Mails. Bevor Notifuse einer eingehenden SNS-Benachrichtigung vertraut, wird sie per RSA-Signatur verifiziert und gegen das eingerichtete Topic geprüft: Eine Nachricht von einem anderen SNS-Topic wird abgelehnt, selbst mit gültiger AWS-Signatur. Der Endpunkt hat ein Ratenlimit.
Warnung
Bei manueller Einrichtung muss die ARN des SNS-Topics hinterlegt sein. Eingehende Nachrichten werden gegen das eingerichtete Topic authentifiziert, daher lehnt eine Integration ohne gebundene Topic-ARN alle eingehenden E-Mails ab. Wenn Sie die Webhooks über das Menü ⋯ registrieren, wird sie automatisch hinterlegt. Verbinden Sie den SES-Eingang von Hand (eigenes SNS-Topic + Empfangsregel), tragen Sie die Topic-ARN in der Einstellung inbound_topic_arn der SES-Integration ein, sonst werden Antworten nicht angenommen.
Sind beide Schritte erledigt, verlässt ein Kontakt, der auf eine E-Mail einer Automatisierung antwortet, die Journey, sofern bei dieser Automatisierung Bei Antwort verlassen aktiviert ist. Bounces und automatische Abwesenheitsnotizen zählen nie als Antwort.
Voraussetzungen
Sie benötigen:
- Ein aktives AWS-Konto mit aktiviertem SES
- In der AWS-SES-Konsole verifizierte E-Mail-Adressen oder Domains
- Einen AWS-Benutzer mit Sendeberechtigungen für SES (siehe unten)
- Produktionszugang: Verlassen Sie die SES-Sandbox, um ohne Einschränkungen zu senden
IAM-Berechtigungen
Nur die erste Gruppe ist erforderlich. Jede weitere Gruppe schaltet eine optionale Funktion frei, und Notifuse funktioniert auch ohne sie: Eine fehlende Berechtigung wird mit der hinzuzufügenden Aktion gemeldet und führt nie zu einem stillen Fehler.
| Zweck | Aktionen |
|---|---|
| Versand (erforderlich) | ses:SendEmail |
| Ereignis-Webhooks | ses:CreateConfigurationSet, ses:DescribeConfigurationSet, ses:ListConfigurationSets, ses:DeleteConfigurationSet, ses:CreateConfigurationSetEventDestination, ses:UpdateConfigurationSetEventDestination, ses:DeleteConfigurationSetEventDestination, sns:CreateTopic, sns:Subscribe, sns:GetTopicAttributes, sns:DeleteTopic |
| Reputationsisolierung | ses:CreateTenant, ses:GetTenant, ses:PutTenantSuppressionAttributes, ses:CreateTenantResourceAssociation, ses:ListEmailIdentities |
| Namensauswahl und Prüfungen | ses:ListTenants, ses:ListTenantResources |
| Sauberes Entfernen | ses:DeleteTenant, ses:DeleteTenantResourceAssociation |
| Eingehende Antworten | Siehe den Hinweis zu Stopp bei Antwort oben |
Warnung
Ohne die Berechtigungen für sauberes Entfernen bleibt beim Löschen einer Integration ihr Mandant in Ihrem AWS-Konto zurück und wird weiter abgerechnet, bis Sie ihn von Hand entfernen.
Testen
Klicken Sie oben im Integrationsformular auf Test-E-Mail senden oder auf der Karte der Integration auf Test senden, um Ihre Konfiguration zu prüfen.