
Gestion des administrateurs
Inviter des administrateurs
- Seul le propriétaire de l’espace de travail peut inviter de nouveaux administrateurs.
- Vous choisissez les permissions que porte l’invitation, et vous pouvez les changer plus tard.
- Les invitations sont envoyées par email.
Le propriétaire détient toutes les permissions et ne peut pas être restreint. Tous les autres, administrateurs humains comme clés API, détiennent un ensemble de permissions que vous choisissez.
Permissions
Note
Auto-hébergement : enregistrer un ensemble de permissions autre que l’accès complet demande une clé de licence. Cela vaut pour régler les permissions d’un membre, inviter avec un ensemble restreint et créer une clé API à la portée restreinte. Sans clé de licence, les nouveaux membres et les nouvelles clés reçoivent l’accès complet.
Les permissions déjà accordées restent appliquées quel que soit l’état de la licence, et retirer un membre est toujours possible, puisque c’est ce qui révoque une clé divulguée. Notifuse Cloud inclut les permissions granulaires à partir de l’offre Starter (détails).
Une permission est une paire d’interrupteurs sur un domaine de l’espace de travail : lecture et écriture. L’écriture n’implique pas la lecture, et les deux sont désactivées tant qu’elles ne sont pas accordées. La barre latérale de la console affiche une section dès que le membre détient l’un des deux interrupteurs sur son domaine.
Vous pouvez changer les permissions d’un membre depuis la page Équipe et clés API à tout moment. Le changement s’applique dès sa requête suivante.
Gestion des clés API
Créer des clés API
- Seul le propriétaire de l’espace de travail peut créer une clé API.
- Vous choisissez les permissions de la clé à sa création, ou vous accordez tout.
- Le jeton n’est affiché qu’une fois, à la création de la clé.
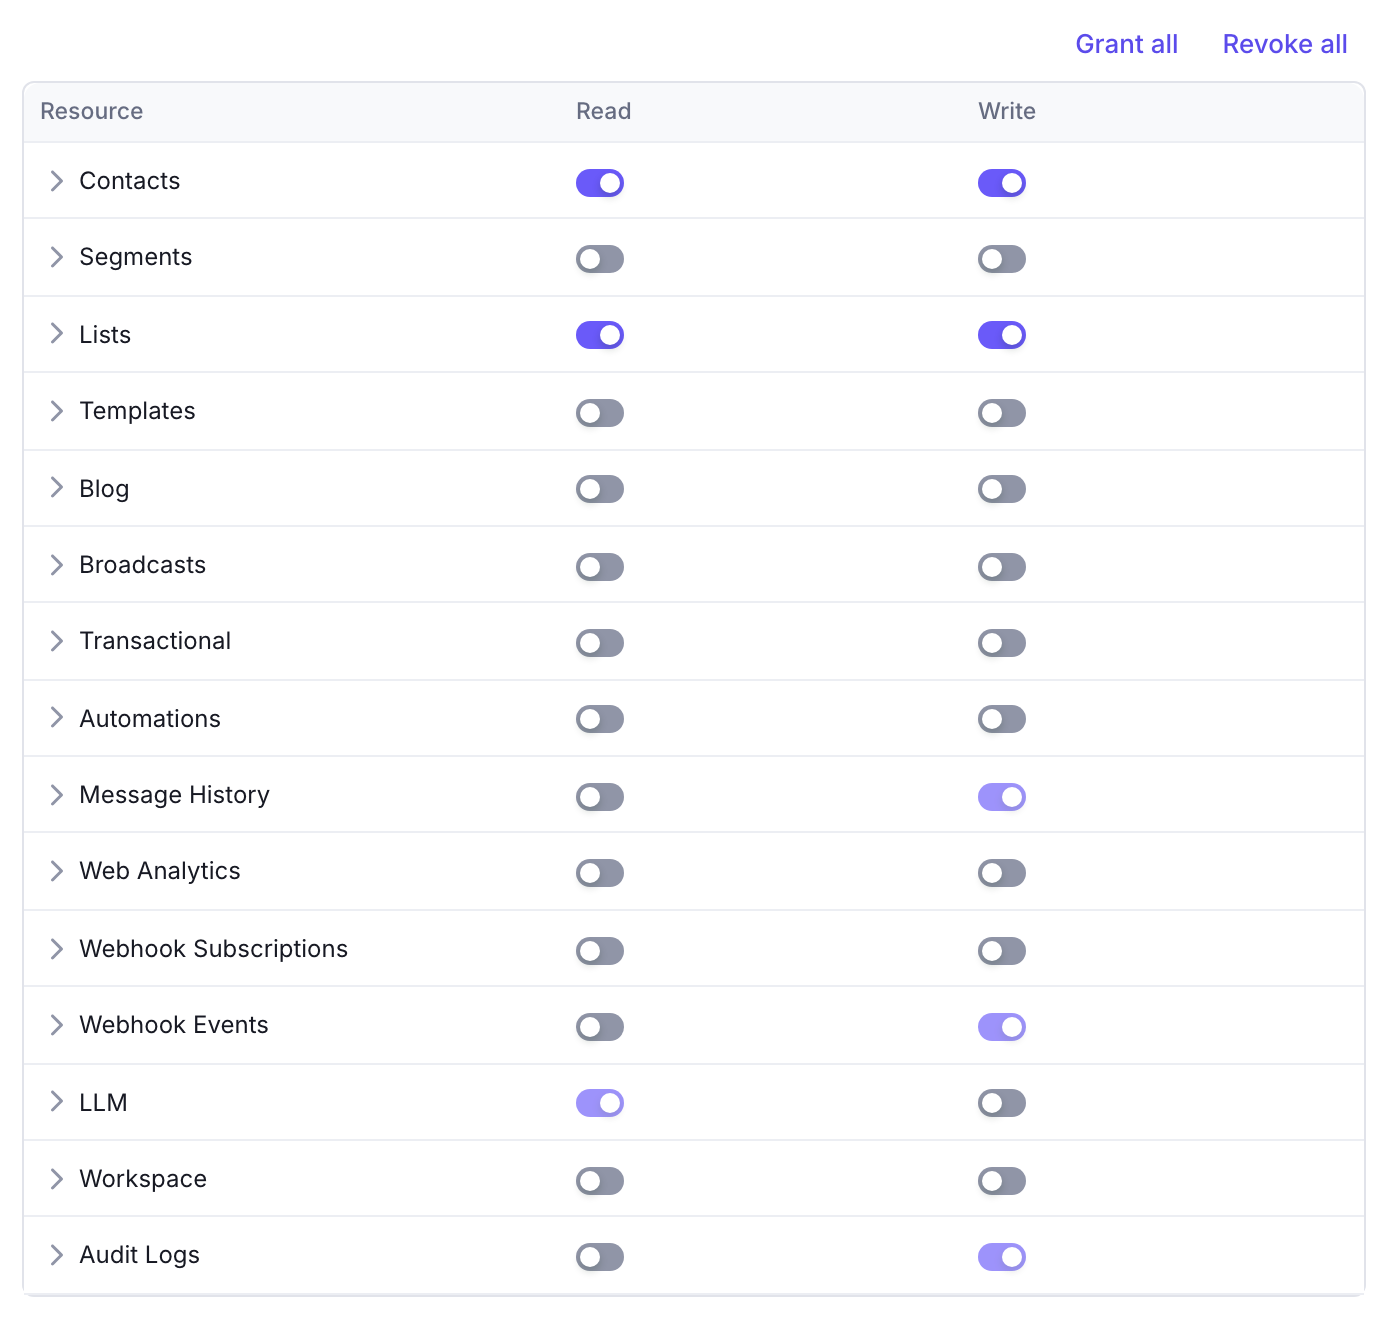
Une clé créée sans aucun choix de permission a un accès complet à l’espace de travail. Les clés créées avant l’arrivée des permissions par portée se comportent de la même façon tant que vous ne les restreignez pas.
Une clé créée avec toutes ses permissions désactivées peut tout de même s’authentifier et atteindre les quelques endpoints qu’aucune permission ne contrôle : /api/workspaces.list renvoie la fiche de l’espace de travail auquel la clé appartient (ses paramètres, les libellés des champs personnalisés et les blocs de modèle réutilisables qui y sont stockés), avec les identifiants des fournisseurs masqués. Tout ce que liste le tableau ci-dessous lui est fermé.
Donnez à chaque intégration sa propre clé, avec les permissions les plus étroites dont elle a besoin. Une clé qui ne fait qu’envoyer des emails transactionnels n’a besoin que de l’écriture Transactionnel (voir API transactionnelle). Zapier fixe sa propre portée : le connecter depuis Paramètres → Intégrations crée une clé limitée à la lecture et à l’écriture Abonnements webhook, Contacts et Listes, plus la lecture Segments.
Le préfixe que vous choisissez devient l’adresse email API de la clé et son nom d’utilisateur pour le bridge SMTP. Il accepte les lettres minuscules, les chiffres, les tirets et les tirets bas, jusqu’à 64 caractères, et ne peut servir qu’une fois par installation de Notifuse.
Changer la portée d’une clé
Vous pouvez élargir ou restreindre une clé existante à tout moment depuis la page Équipe et clés API. Le changement s’applique dès la requête suivante de la clé. Le jeton ne change pas : vous n’avez rien à réémettre et aucune intégration à mettre à jour.
Sécurité
- Copiez et conservez le jeton dès la création de la clé.
- Un jeton perdu ne peut pas être récupéré : créez une nouvelle clé.
- Tous les appels API doivent passer par HTTPS.
Quand une clé est refusée, l’API répond 403 et nomme le domaine manquant (contacts, webhook_subscriptions, etc.) et l’interrupteur manquant. Un 403 de quota ne porte ni l’un ni l’autre, ce qui permet de distinguer facilement les deux cas.
Révoquer une clé
Attention
Supprimer la clé est le seul moyen de la révoquer, et c’est définitif : le jeton reste valide jusqu’à la suppression de la clé, et une clé supprimée ne peut être ni restaurée ni réémise. Toutes les intégrations qui l’utilisent cessent de fonctionner dès que vous la supprimez.
Sachez ces deux choses avant un incident :
- Restreindre une clé ne la révoque pas. Une clé privée de toutes ses permissions s’authentifie toujours et garde l’accès que ne contrôle aucune permission. Restreignez une clé pour la contenir, pas pour la neutraliser.
- Vous ne pouvez pas savoir quelle clé a fuité. Les clés n’ont ni horodatage de dernière utilisation ni journal de requêtes par clé : si vous pensez qu’un jeton a été exposé sans avoir le jeton lui-même, Notifuse ne peut pas vous dire de quelle clé il s’agit. Avec plusieurs clés en service, la seule réponse sûre est de les supprimer toutes, d’en créer de nouvelles et de mettre à jour chaque intégration.
Une clé ne se supprime pas toujours depuis la page Équipe et clés API : supprimer une connexion Zapier depuis Paramètres → Intégrations supprime la clé qu’elle a créée, et supprimer un espace de travail supprime toutes ses clés. Supprimer la clé d’une connexion Zapier depuis Équipe et clés API la révoque aussi, mais laisse la carte de la connexion en place, qui pointe vers une clé qui n’existe plus.
Gardez donc peu de clés, donnez à chacune un préfixe qui nomme le système qui la détient, et préférez des clés étroites : une fuite vous coûte alors une intégration, et non l’espace de travail.
Ce que permet chaque permission
Note
Quand une version introduit une nouvelle permission, les membres et les clés API existants la reçoivent à la mise à jour. Une clé que vous avez volontairement restreinte s’élargit donc au nouveau domaine et le reste tant que vous ne la restreignez pas de nouveau : revérifiez vos clés restreintes après chaque mise à jour. Une clé dont toutes les permissions sont désactivées fait exception : la mise à jour n’y touche pas.
La lecture Journaux d’audit est la seconde exception, et la seule permission qui fonctionne ainsi : elle n’est jamais ajoutée à la mise à jour et ne fait pas partie de l’accès complet. Ne l’accordez qu’aux personnes et aux clés qui doivent pouvoir lire l’adresse email, l’adresse IP et les actions refusées de chaque collègue.
Dans la console, cliquez sur le nom d’une permission dans la matrice pour voir les endpoints qu’elle contrôle et ce que fait chacun. Le tableau ci-dessous les résume.
| Permission | La lecture permet | L’écriture permet |
|---|---|---|
| Contacts | Voir les contacts et leur profil complet, leur chronologie et les événements personnalisés enregistrés sur eux. Nécessaire aussi pour lister les adresses d’une liste ou d’un segment, et pour renseigner cc ou bcc sur un envoi transactionnel | Créer et mettre à jour des contacts, les supprimer, écraser tous les champs en masse par un import CSV ou API, et enregistrer des événements personnalisés |
| Segments | Voir les segments et leur définition, et l’état de leurs tâches de construction. Prévisualiser un segment, ou lister les contacts qui y correspondent, demande aussi la lecture Contacts | Créer, modifier, supprimer et reconstruire des segments, et lancer, réinitialiser ou supprimer leurs tâches de construction |
| Listes | Voir les listes, leurs réglages et leur nombre d’abonnés. Lister les membres d’une liste demande aussi la lecture Contacts | Créer, modifier et supprimer des listes, et abonner une adresse à n’importe quelle liste, publique ou non, ce qui crée ou écrase la fiche de ce contact dans le même appel. Modifier ou retirer un abonnement existant demande aussi l’écriture Contacts |
| Modèles d’email | Voir les modèles dans toutes les langues et les blocs de modèle réutilisables, et compiler un modèle avec des données de test. Avec l’écriture Transactionnel, nécessaire aussi pour envoyer un email de test et pour créer ou modifier une notification transactionnelle | Créer, modifier et supprimer des modèles et des blocs réutilisables. Modifier un bloc ne change pas les modèles qui le contiennent déjà |
| Blog | Voir les catégories, les articles y compris les brouillons non publiés, et les versions du thème y compris leurs scripts | Créer, modifier, supprimer, publier et dépublier des articles et des catégories ; publier un thème ; et changer les réglages du blog, y compris l’activer ou le désactiver |
| Newsletters | Voir les newsletters, leur configuration et les résultats de leurs tests A/B, et l’état de leurs tâches d’envoi. Les statistiques de remise relèvent de la lecture Historique des messages | Créer et modifier des newsletters, actualiser et tester les flux de données, et programmer une newsletter, l’envoyer à toute l’audience, la mettre en pause, la reprendre, l’annuler et la supprimer, choisir le gagnant du test A/B, et lancer ou réinitialiser la tâche d’envoi sous-jacente |
| Transactionnel | Voir les définitions des notifications transactionnelles | Les créer, les modifier et les supprimer, et envoyer de vrais emails : par l’API, par le bridge SMTP et comme test de modèle. Tester un fournisseur d’email reste réservé au propriétaire. Voir les règles d’envoi plus bas |
| Automations | Voir les automations, la configuration complète de leurs nœuds, y compris les URL et les secrets Bearer des nœuds webhook, et le parcours d’un contact nommé dans un workflow | Créer, modifier et supprimer des automations, et les activer ou les mettre en pause |
| Historique des messages | Voir les messages envoyés avec l’adresse de leurs destinataires et les données de rendu, et les chiffres de livraison, d’ouverture, de clic, de rebond et par lien d’une newsletter | Rien : ce verbe ne contrôle rien aujourd’hui |
| Analyse web | Voir l’analyse du site, les annotations tracées sur ses graphiques et l’avancement de l’import de l’historique | Créer, modifier et supprimer des annotations, lancer et annuler l’import de l’historique, et changer les réglages de l’analyse web (domaines autorisés, filtres, libellés des dimensions personnalisées et identification par lien email) |
| Abonnements webhook | Lister les abonnements et en ouvrir un, et lire le journal des livraisons, y compris le contenu de chaque événement et la réponse de l’endpoint. Le secret de signature est masqué pour tous sauf le propriétaire | Créer, modifier, supprimer, activer et désactiver des abonnements, et déclencher une livraison de test |
| Événements webhook | Voir les callbacks bruts que vous renvoient vos fournisseurs d’email, y compris les adresses des destinataires et les diagnostics des fournisseurs | Rien : ce verbe ne contrôle rien aujourd’hui |
| Journaux d’audit | Lire le journal d’audit et l’exporter : qui a fait quoi dans l’espace de travail, avec l’adresse email de l’auteur, l’adresse IP d’où il venait et les actions qui lui ont été refusées. Jamais accordée par « l’accès complet » (voir la note ci-dessus) | Rien : ce verbe ne contrôle rien aujourd’hui. La plateforme écrit les entrées, et la durée de conservation est un réglage réservé au propriétaire |
| LLM | Rien : ce verbe ne contrôle rien aujourd’hui | Utiliser l’assistant IA |
| Espace de travail | Lire la fiche de l’espace de travail et ses paramètres, et voir toute l’équipe : membres, propriétaires, clés API et invitations en attente. Sans elle, la liste de l’équipe n’affiche que votre propre ligne au lieu d’être refusée | Renommer les libellés des champs de contact personnalisés de l’espace de travail, et lancer, réinitialiser ou supprimer une tâche de synchronisation d’intégration. Rien d’autre (voir plus bas) |
Deux familles d’endpoints sont partagées et vérifient la permission qui correspond à la requête : /api/analytics.query vérifie la permission de chaque schéma interrogé, et /api/tasks.* vérifie la permission du type de tâche (Segments pour les constructions de segment, Newsletters pour les envois, Analyse web pour les imports d’historique, Espace de travail pour les synchronisations d’intégration).
Verbes qui ne contrôlent rien aujourd’hui
Quatre interrupteurs n’ont aucun endpoint derrière eux dans l’API actuelle : lecture LLM, écriture Historique des messages, écriture Événements webhook et écriture Journaux d’audit. La console les affiche tous les quatre accordés et verrouillés, et vous ne pouvez pas les désactiver.
En enregistrer un comme « désactivé » serait définitif : compléter une permission manquante ne fait qu’ajouter ce qui manque à un droit, donc rien ne le réactiverait si une version ultérieure donnait à ce verbe quelque chose à contrôler.
Les accorder ne donne rien, car le travail se fait ailleurs. L’assistant IA dépend de l’écriture LLM. L’historique des messages est en lecture seule, parce que c’est la chaîne d’envoi qui écrit ses lignes. Les callbacks entrants des fournisseurs arrivent sur des routes qui ne portent aucune session et ne vérifient aucune permission. La plateforme écrit elle-même le journal d’audit, et le seul réglage modifiable du journal, la durée de conservation, est réservé au propriétaire et ne dépend d’aucune permission.
L’écriture Espace de travail est plus étroite qu’il n’y paraît
Le seul réglage de l’espace de travail que la permission Espace de travail vous laisse changer, ce sont les libellés des champs de contact personnalisés. Elle ne couvre pas :
- Renommer l’espace de travail, changer ses paramètres généraux ou le supprimer : réservé au propriétaire.
- Créer, mettre à jour ou supprimer une intégration : réservé au propriétaire. L’écriture Espace de travail ne le permet pas, et un propriétaire le peut sans elle.
- Les réglages du blog, qui dépendent de l’écriture Blog.
- Les réglages de l’analyse web, qui dépendent de l’écriture Analyse web.
Donner à quelqu’un le blog ou l’analyse du site lui donne donc aussi la configuration de cette fonction au niveau de l’espace de travail, y compris l’interrupteur qui l’active ou la désactive.
Actions réservées au propriétaire
Aucune permission ne les accorde. Elles restent au propriétaire de l’espace de travail, quoi que détienne un membre ou une clé :
- Renommer l’espace de travail, changer ses paramètres généraux et le supprimer
- Créer, mettre à jour et supprimer des intégrations, et les endpoints de configuration d’Amazon SES
- Enregistrer des webhooks auprès d’un fournisseur d’email, car cela utilise les identifiants du fournisseur stockés dans votre intégration
- Tester un fournisseur d’email, ce qui envoie un email de test avec les identifiants du fournisseur stockés dans votre intégration
- Régénérer le secret de signature d’un abonnement webhook, et le lire (il est masqué pour tous les autres)
- Inviter un membre, retirer un membre et régler les permissions d’un membre
- Créer une clé API
- Transférer la propriété de l’espace de travail
Permissions qui vont plus loin que leur nom
Lisez ceci avant de les accorder à une clé que vous ne contrôlez pas entièrement.
- L’écriture Contacts supprime et écrase en masse. Elle couvre
/api/contacts.delete, et elle couvre/api/contacts.import, qui écrase tous les champs que porte chaque ligne : un seul appel peut réécrire toute votre base de contacts. La lecture Contacts va elle aussi au-delà des profils : elle couvre la chronologie des contacts et les événements personnalisés. - L’écriture Listes est une écriture Contacts implicite. Abonner une adresse par
/api/lists.subscribecrée ou écrase toute la fiche de ce contact avec chaque champ que porte la requête, sans demander l’écriture Contacts : une clé qui n’a que l’écriture Listes peut donc réécrire des données de contact. Le même appel peut abonner quelqu’un à une liste qui n’est pas publique. N’accordez l’écriture Listes que là où vous accorderiez l’écriture Contacts. - L’écriture Newsletters envoie. L’interrupteur qui permet de rédiger une campagne permet aussi de l’envoyer à toute votre audience, par
/api/broadcasts.scheduleou en lançant ou réinitialisant la tâche d’envoi sous-jacente. - L’écriture Automations lit les contacts, modifie les listes et envoie des emails. Un nœud webhook poste la fiche complète du contact vers n’importe quelle URL que l’automation désigne, et rien ne vérifie les permissions pendant qu’une automation tourne. D’autres nœuds ajoutent des contacts à des listes ou les en retirent, et envoient des emails. Cet interrupteur atteint donc les données des contacts, l’appartenance aux listes et l’envoi sans aucun droit Contacts, Listes ou Transactionnel.
- La lecture Automations expose des secrets. La configuration des nœuds webhook qu’elle renvoie comprend les jetons Bearer réglés sur ces nœuds.
- L’écriture Blog exécute du JavaScript sur votre domaine. Elle comprend la publication d’un thème, dont le fichier
scripts.jsest servi à chaque visiteur du domaine personnalisé de votre blog. Elle active et désactive aussi la fonction blog. - Modèles d’email couvre les blocs réutilisables. Quiconque dispose de l’écriture Modèles d’email peut modifier, remplacer ou supprimer les blocs enregistrés de l’espace de travail. Les modèles existants gardent leur propre copie, tandis que les insertions suivantes reçoivent le bloc mis à jour. Les blocs sont stockés avec les paramètres de l’espace de travail : leur contenu revient donc aussi dans la fiche de l’espace de travail.
- Analyse web couvre les annotations. Les annotations n’ont pas de permission propre : ce droit permet donc aussi d’écrire sur la chronologie partagée que tout le monde lit. Le collecteur public de suivi ne dépend d’aucune permission : il accepte des données sans authentification.
- L’écriture Abonnements webhook reçoit des données de contacts et d’emails. Un abonnement choisit les événements qu’il transporte : le détenteur peut donc s’abonner aux événements de contact et d’email et se faire livrer ces données à n’importe quelle URL. La lecture ouvre le journal des livraisons, qui contient le contenu lui-même. Voir Webhooks.
- La lecture Segments plus la lecture Contacts forment un outil de requête.
/api/segments.previewaccepte n’importe quelle définition, pas seulement un segment enregistré : la paire permet de compter les contacts sur n’importe quelle condition portant sur les attributs, l’appartenance aux listes, les événements personnalisés et la chronologie, un décompte à la fois. La lecture Segments seule ne le permet pas. - La lecture Historique des messages donne accès à des données de contact. Le journal contient les adresses des destinataires et les données avec lesquelles chaque message a été rendu.
- L’écriture LLM coûte de l’argent. Les requêtes de l’assistant IA partent vers le fournisseur d’IA que vous avez configuré, facturées à votre espace de travail, sans plafond par clé. Avec une intégration Firecrawl configurée, elle permet aussi à l’assistant de scraper et de chercher sur le web avec vos identifiants.
Envoi transactionnel et contacts
L’écriture Transactionnel suffit à elle seule pour envoyer : une clé limitée à l’envoi est donc réaliste. Les règles sont les mêmes par l’API et par le bridge SMTP :
- Sans l’écriture Contacts, l’envoi crée quand même le contact destinataire s’il n’existe pas, mais n’enregistre rien d’autre que l’adresse email, et ne modifie jamais un contact existant.
- Sans la lecture Contacts, un envoi qui renseigne
ccoubccest refusé, car l’objet est rendu avec la fiche complète de chaque destinataire. Sur le bridge SMTP, ces adresses viennent des en-têtesCc:etBcc:du message.
L’écriture Transactionnel envoie de vrais emails depuis deux endpoints, /api/transactional.send et /api/transactional.testTemplate, et depuis le bridge SMTP. Tester un fournisseur d’email (/api/email.testProvider) est réservé au propriétaire de l’espace de travail, comme créer et modifier des intégrations, quelles que soient les permissions de la clé.
Un email de test (/api/transactional.testTemplate) demande aussi la lecture Modèles d’email, puisqu’il lit le modèle avec vos propres permissions, et la lecture Listes quand il est envoyé pour une liste de diffusion. Créer une notification transactionnelle demande aussi la lecture Modèles d’email, tout comme en modifier une avec ses channels, que la console envoie quand on modifie une notification qu’aucune intégration ne gère.