
Notifuse peut envoyer des emails via AWS Simple Email Service (SES).
Configuration
Allez dans Paramètres → Intégrations, cliquez sur Ajouter une intégration, puis choisissez Amazon SES sous Envoi d’emails. Le formulaire s’ouvre en pleine page.
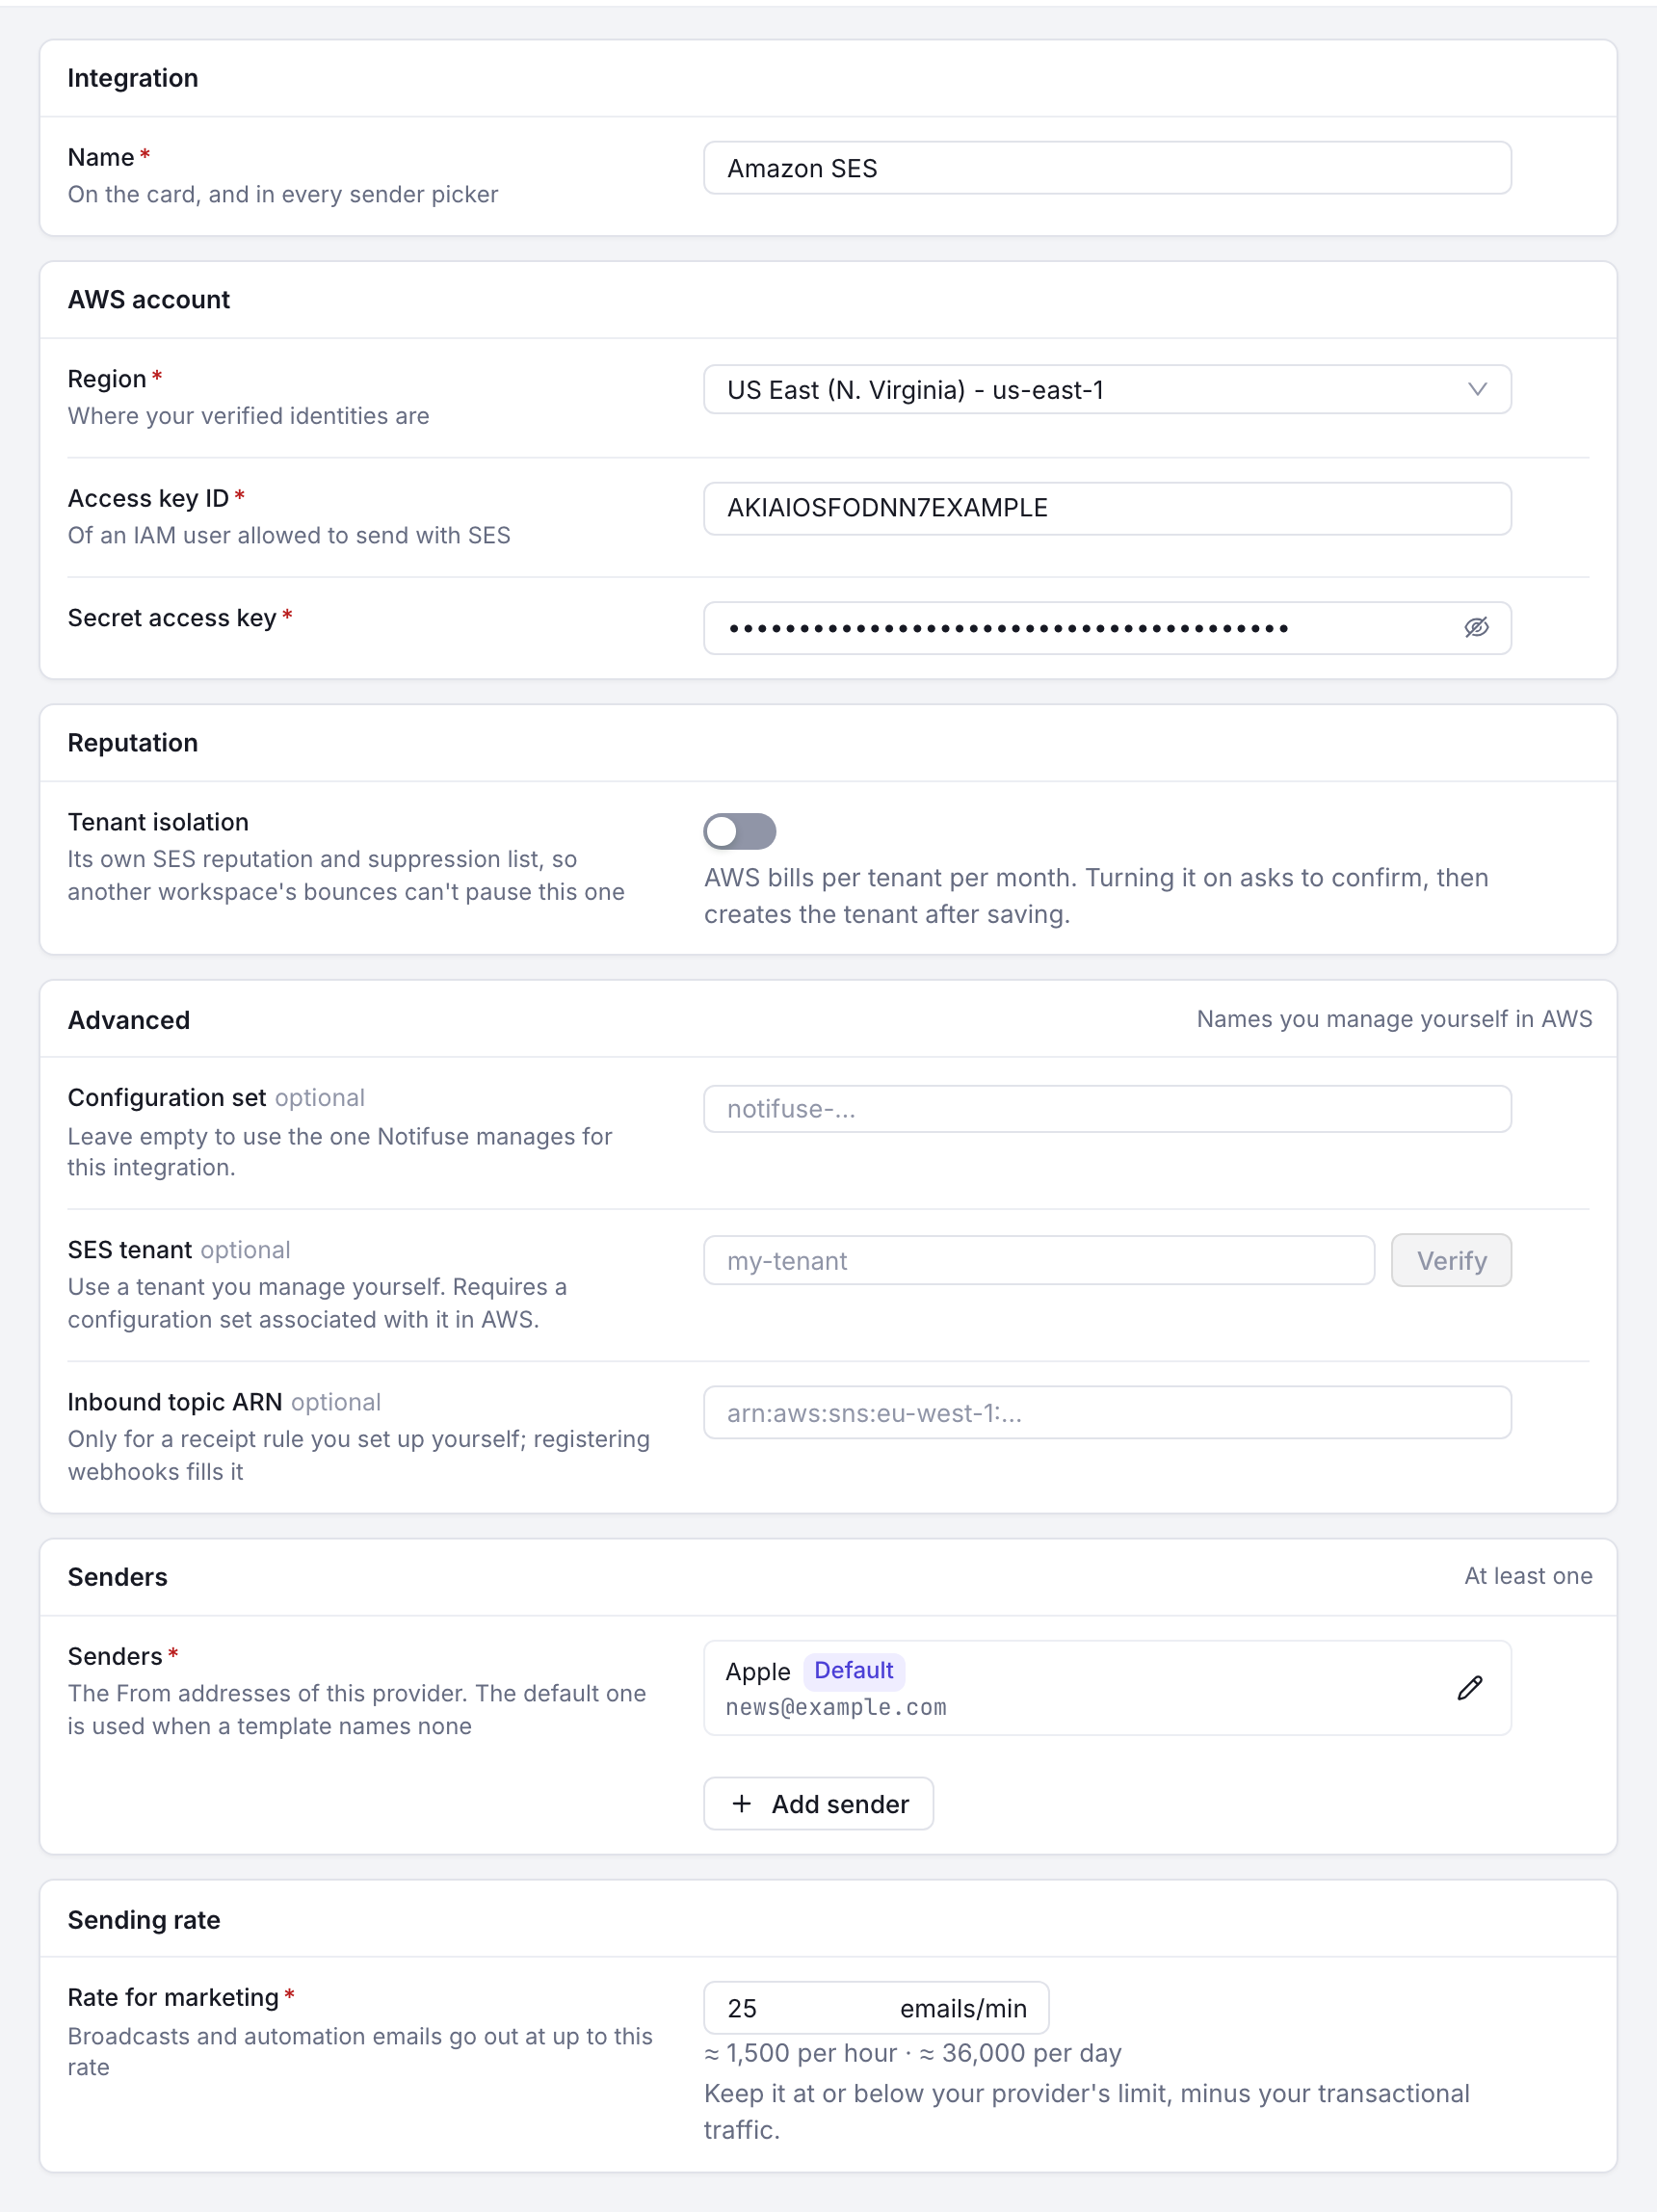
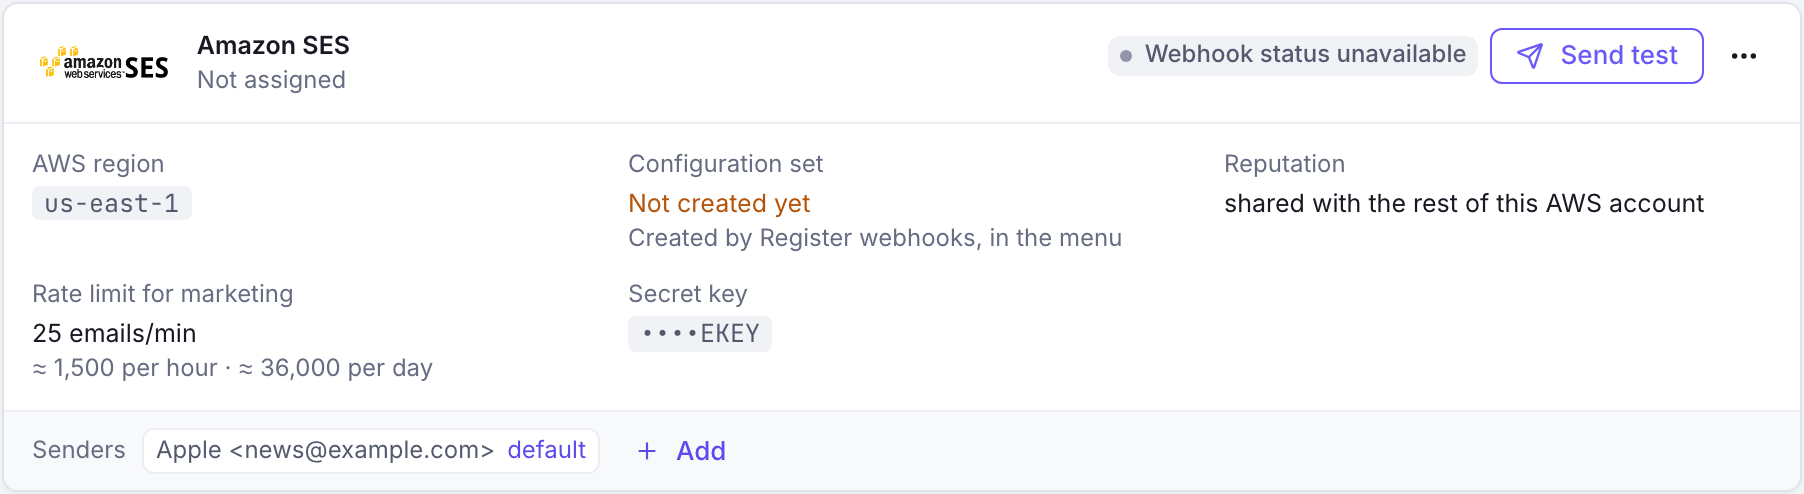
Champs du formulaire
| Champ | Description | Exemple |
|---|---|---|
| Région | Région AWS où se trouvent vos identités vérifiées | us-east-1 |
| ID de clé d’accès | Clé d’accès d’un utilisateur IAM autorisé à envoyer avec SES | AKIAIOSFODNN7EXAMPLE |
| Clé d’accès secrète | Clé d’accès secrète de cet utilisateur IAM | wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY |
| Isolation par tenant | Facultatif. Donne à cette intégration son propre profil de réputation et sa propre liste de suppression (voir plus bas) | Désactivé |
| Configuration set | Facultatif, dans Avancé. Envoie via un configuration set que vous gérez | my-config-set |
| Tenant SES | Facultatif, dans Avancé. Envoie via un tenant que vous gérez | my-tenant |
Liste des expéditeurs
Ajoutez des adresses d’expéditeur vérifiées dans vos paramètres AWS SES :
| Champ | Description | Exemple |
|---|---|---|
| Nom | Nom affiché de l’expéditeur | Support Team |
| Adresse email de l’expéditeur | support@yourdomain.com |
Les expéditeurs doivent être vérifiés dans la console AWS SES avant de pouvoir être utilisés.
Types d’usage
Choisissez ce qu’envoie cette intégration Amazon SES depuis le menu ⋯ de sa carte dans Paramètres → Intégrations (Utiliser pour le marketing, Utiliser pour le transactionnel), ou dans le panneau Envoi d’emails de cette page :
| Option | Description | Exemples |
|---|---|---|
| Utiliser pour le transactionnel | Emails générés par le système à la suite d’une action de l’utilisateur | Réinitialisations de mot de passe, confirmations de commande, notifications de compte |
| Utiliser pour le marketing | Emails promotionnels et newsletters envoyés aux abonnés | Annonces de produits, newsletters, campagnes promotionnelles |
Choisissez les deux pour envoyer tous les types d’emails avec la même configuration SES.
Webhooks
Notifuse s’abonne automatiquement aux webhooks SES suivants :
| Type de webhook | Description | Rôle |
|---|---|---|
| Livraison | Email bien remis | Suivre les livraisons réussies |
| Rebond | Email rejeté | Surveiller les rebonds |
| Plaintes | Le destinataire a signalé un abus | Traiter les signalements d’abus |
Notifuse reçoit ces événements de livraison au moment où ils se produisent.
Isolation de la réputation (tenants SES)
Par défaut, tous les espaces de travail d’un compte AWS partagent une même réputation d’envoi et une seule liste de suppression. La campagne mal ciblée d’une équipe peut faire passer le taux de rebonds ou de plaintes du compte au-dessus des seuils d’AWS et suspendre les envois de tout le monde. Un rebond définitif dans un espace de travail place aussi ce destinataire dans la liste de suppression de tous les autres.
L’Isolation par tenant donne à une intégration son propre tenant SES, avec son profil de réputation, ses métriques de rebonds et de plaintes et sa liste de suppression. AWS peut alors suspendre un seul tenant au lieu du compte entier.
Note
En auto-hébergement, créer un nouveau tenant SES demande une clé de licence. Un tenant déjà créé continue d’envoyer avec sa propre réputation indéfiniment, sans clé : le chemin d’envoi ne vérifie pas la licence. Notifuse Cloud inclut l’isolation par tenant SES à partir de l’offre Starter (détails).
L’activer
Ouvrez l’intégration (Paramètres → Intégrations), activez l’Isolation par tenant dans le panneau Réputation, puis enregistrez. Notifuse vous demande de confirmer, car un tenant est une ressource AWS facturée, puis crée tout le nécessaire dans votre compte :
| Étape | Ce que fait Notifuse |
|---|---|
| Créer le tenant | Nommé notifuse-<integration ID>, avec SuppressionScope: TENANT pour les rebonds et les plaintes |
| Associer le configuration set | Rattache le configuration set par lequel cette intégration envoie |
| Associer les identités | Rattache chaque identité vérifiée qui couvre un expéditeur : l’adresse exacte, son domaine ou un domaine parent |
Enregistrer à nouveau relance les mêmes étapes. C’est ainsi qu’un expéditeur ajouté plus tard est associé, et qu’une exécution partielle est reprise.
Note
La suppression au niveau du tenant n’est pas le réglage par défaut d’AWS. Un tenant créé à la main dans la console SES hérite de la liste de suppression du compte si vous ne réglez pas vous-même la portée de suppression. Vous obtenez alors l’isolation de la réputation mais, sans aucun avertissement, pas celle de la suppression. Notifuse règle la portée à la création, et la corrige si un tenant du même nom existe déjà.
Note
L’isolation s’applique à l’intégration, pas à l’espace de travail. Un espace de travail qui utilise deux intégrations SES distinctes, l’une pour le marketing et l’autre pour le transactionnel, obtient deux tenants, chacun avec sa liste de suppression : une adresse en rebond sur l’une n’est pas bloquée par SES sur l’autre. La liste de suppression que Notifuse tient pour chaque espace de travail s’applique toujours aux deux, donc au pire un message de plus part vers une adresse que SES sait déjà mauvaise.
Ce que vous verrez
- Un expéditeur sans identité vérifiée est signalé par son nom après l’enregistrement. Ses envois échoueraient avec ou sans tenant, corrigez-le donc.
- Une permission IAM manquante est signalée avec l’action exacte et une commande
awsCLI à lancer. Notifuse ne fait passer l’intégration sur le tenant qu’une fois son configuration set associé, car SES rejette tous les messages envoyés via un tenant qui n’en a pas. Une configuration partielle laisse l’envoi exactement comme il était. - La carte de l’intégration affiche le configuration set utilisé et indique si la réputation est
isolatedoushared with the rest of this AWS account.
La désactiver
Désactiver l’Isolation par tenant prend effet au prochain envoi : les messages repartent sous la réputation partagée du compte. Le tenant reste dans AWS avec sa liste de suppression et son historique de réputation, et la réactivation reprend le même tenant.
Note
Un tenant dont l’isolation a été désactivée reste facturé jusqu’à la suppression de l’intégration. Désactivez-la pour changer votre façon d’envoyer ; supprimez l’intégration pour arrêter la facturation.
Attention
Supprimer l’intégration supprime le tenant, avec sa liste de suppression et son historique de réputation, qui ne peuvent pas être recréés. Retirer seulement les webhooks laisse les deux en place, car l’envoi en dépend toujours.
Avancé : utiliser votre propre tenant ou configuration set
Dans Avancé, les deux champs sont facultatifs et suggèrent les noms qui existent dans votre compte (ils deviennent de simples champs texte si vos identifiants ne permettent pas de les lister) :
| Champ | Description |
|---|---|
| Configuration set | Envoie via un configuration set que vous gérez, au lieu de celui nommé notifuse-<integration ID>. Notifuse y rattache sa destination d’événements, mais ne le crée ni ne le supprime jamais. |
| Tenant SES | Envoie via un tenant que vous gérez vous-même. Incompatible avec l’interrupteur ci-dessus. Notifuse ne le crée, ne le modifie et ne le supprime pas. |
Avec votre propre tenant, vous devez lui associer vous-même l’identité d’envoi et le configuration set, sinon SES rejette chaque envoi :
aws sesv2 create-tenant-resource-association \
  --tenant-name my-tenant \
  --resource-arn arn:aws:ses:<region>:<account>:configuration-set/<name>
Note
Les tenants n’existent que dans l’API SES v2, celle que Notifuse utilise désormais pour envoyer. Ils sont aussi propres à une région : un tenant se trouve dans la même région que son intégration.
Réponses entrantes (arrêt à la réponse)
Pour la Sortie à la réponse dans les automations, SES doit transmettre les réponses entrantes à Notifuse. SES traite le courrier reçu à part de l’envoi : vous le configurez donc une fois, en deux temps :
- Pointez les enregistrements MX de votre domaine vers SES. Ajoutez sur votre domaine d’envoi un enregistrement MX qui pointe vers le point d’entrée SES de réception de votre région,
inbound-smtp.<region>.amazonaws.com(par exempleinbound-smtp.us-east-1.amazonaws.com), avec la priorité10. Sans lui, les réponses n’arrivent jamais jusqu’à SES. SES n’a pas d’API DNS, vous le faites donc à la main. - Enregistrez la route entrante. Dans Paramètres → Intégrations, ouvrez le menu ⋯ de l’intégration SES et choisissez Réenregistrer les webhooks (Enregistrer les webhooks s’ils ne sont pas encore enregistrés). En plus des webhooks d’événements de livraison, de rebond et de plainte, Notifuse crée un topic SNS (abonné en HTTPS à Notifuse, signé avec SignatureVersion 2) et une règle de réception SES avec une action SNS. Si votre compte a un ensemble de règles de réception actif, la règle est ajoutée dans celui-ci. Elle ne fait que transmettre une copie et n’a pas d’action stop, donc une configuration existante (comme Amazon WorkMail) continue de fonctionner. Notifuse crée et active un ensemble de règles dédié
notifuse-inboundseulement si aucun ensemble de règles n’est actif.
Note
La réception d’emails SES n’existe que dans certaines régions AWS (par exemple us-east-1, us-west-2, eu-west-1). Si la région de votre intégration ne la prend pas en charge, l’enregistrement entrant est indiqué comme indisponible. Consultez la liste AWS des Email Receiving endpoints.
Le topic SNS entrant, la règle de réception et l’abonnement demandent des permissions IAM en plus de celles d’envoi : sns:CreateTopic, sns:SetTopicAttributes, sns:Subscribe, ses:DescribeActiveReceiptRuleSet, ses:CreateReceiptRuleSet, ses:CreateReceiptRule, ses:SetActiveReceiptRuleSet, ses:DeleteReceiptRule et ses:ListIdentities. La règle de réception ne couvre que les identités vérifiées de votre compte (domaines et adresses email). Si aucune n’est vérifiée, l’enregistrement entrant est refusé, pour que la règle ne transmette jamais tout le courrier du compte.
Les réponses sont rattachées à l’envoi d’origine par leur Message-ID. SES réécrit cet en-tête à l’envoi : Notifuse enregistre donc la valeur que SES renvoie et la fait correspondre quel que soit l’hôte, sans clé de signature entrante distincte. Avant d’être acceptée, chaque notification SNS entrante voit sa signature RSA vérifiée et doit être liée au topic créé : un message venant de tout autre topic SNS est rejeté, même avec une signature AWS valide. Le point d’entrée a une limite de débit.
Attention
Les configurations manuelles doivent renseigner l’ARN du topic SNS. Les messages entrants sont authentifiés par rapport au topic créé, donc une intégration sans ARN de topic lié rejette tout le courrier entrant. Si vous enregistrez les webhooks depuis le menu ⋯, Notifuse le renseigne pour vous. Si vous branchez la réception SES à la main (votre propre topic SNS + règle de réception), renseignez l’ARN du topic dans le paramètre inbound_topic_arn de l’intégration SES, sinon les réponses ne seront pas acceptées.
Une fois les deux étapes en place, un contact qui répond à un email d’automation quitte le parcours si cette automation a la Sortie à la réponse activée. Les rebonds et les réponses automatiques d’absence ne comptent jamais comme une réponse.
Prérequis
Il vous faut :
- Un compte AWS actif avec SES activé
- Des adresses email ou des domaines vérifiés dans la console AWS SES
- Un utilisateur AWS avec les permissions d’envoi SES (voir plus bas)
- L’accès production : sortez du sandbox SES pour envoyer sans restrictions
Permissions IAM
Seul le premier groupe est obligatoire. Chacun des autres active une fonction facultative, et Notifuse fonctionne sans lui : une permission manquante est signalée avec l’action à ajouter, jamais par un échec silencieux.
| Usage | Actions |
|---|---|
| Envoi (obligatoire) | ses:SendEmail |
| Webhooks d’événements | ses:CreateConfigurationSet, ses:DescribeConfigurationSet, ses:ListConfigurationSets, ses:DeleteConfigurationSet, ses:CreateConfigurationSetEventDestination, ses:UpdateConfigurationSetEventDestination, ses:DeleteConfigurationSetEventDestination, sns:CreateTopic, sns:Subscribe, sns:GetTopicAttributes, sns:DeleteTopic |
| Isolation de la réputation | ses:CreateTenant, ses:GetTenant, ses:PutTenantSuppressionAttributes, ses:CreateTenantResourceAssociation, ses:ListEmailIdentities |
| Sélecteurs de noms et vérifications | ses:ListTenants, ses:ListTenantResources |
| Suppression propre | ses:DeleteTenant, ses:DeleteTenantResourceAssociation |
| Réponses entrantes | Voir la note sur l’arrêt à la réponse plus haut |
Attention
Sans les permissions de suppression propre, supprimer une intégration laisse son tenant dans votre compte AWS, où il reste facturé jusqu’à ce que vous le supprimiez à la main.
Test
Cliquez sur Envoyer un e-mail de test en haut du formulaire de l’intégration, ou sur Envoyer un test sur sa carte, pour vérifier votre configuration.