
Notifuse può inviare email tramite AWS Simple Email Service (SES).
Configurazione
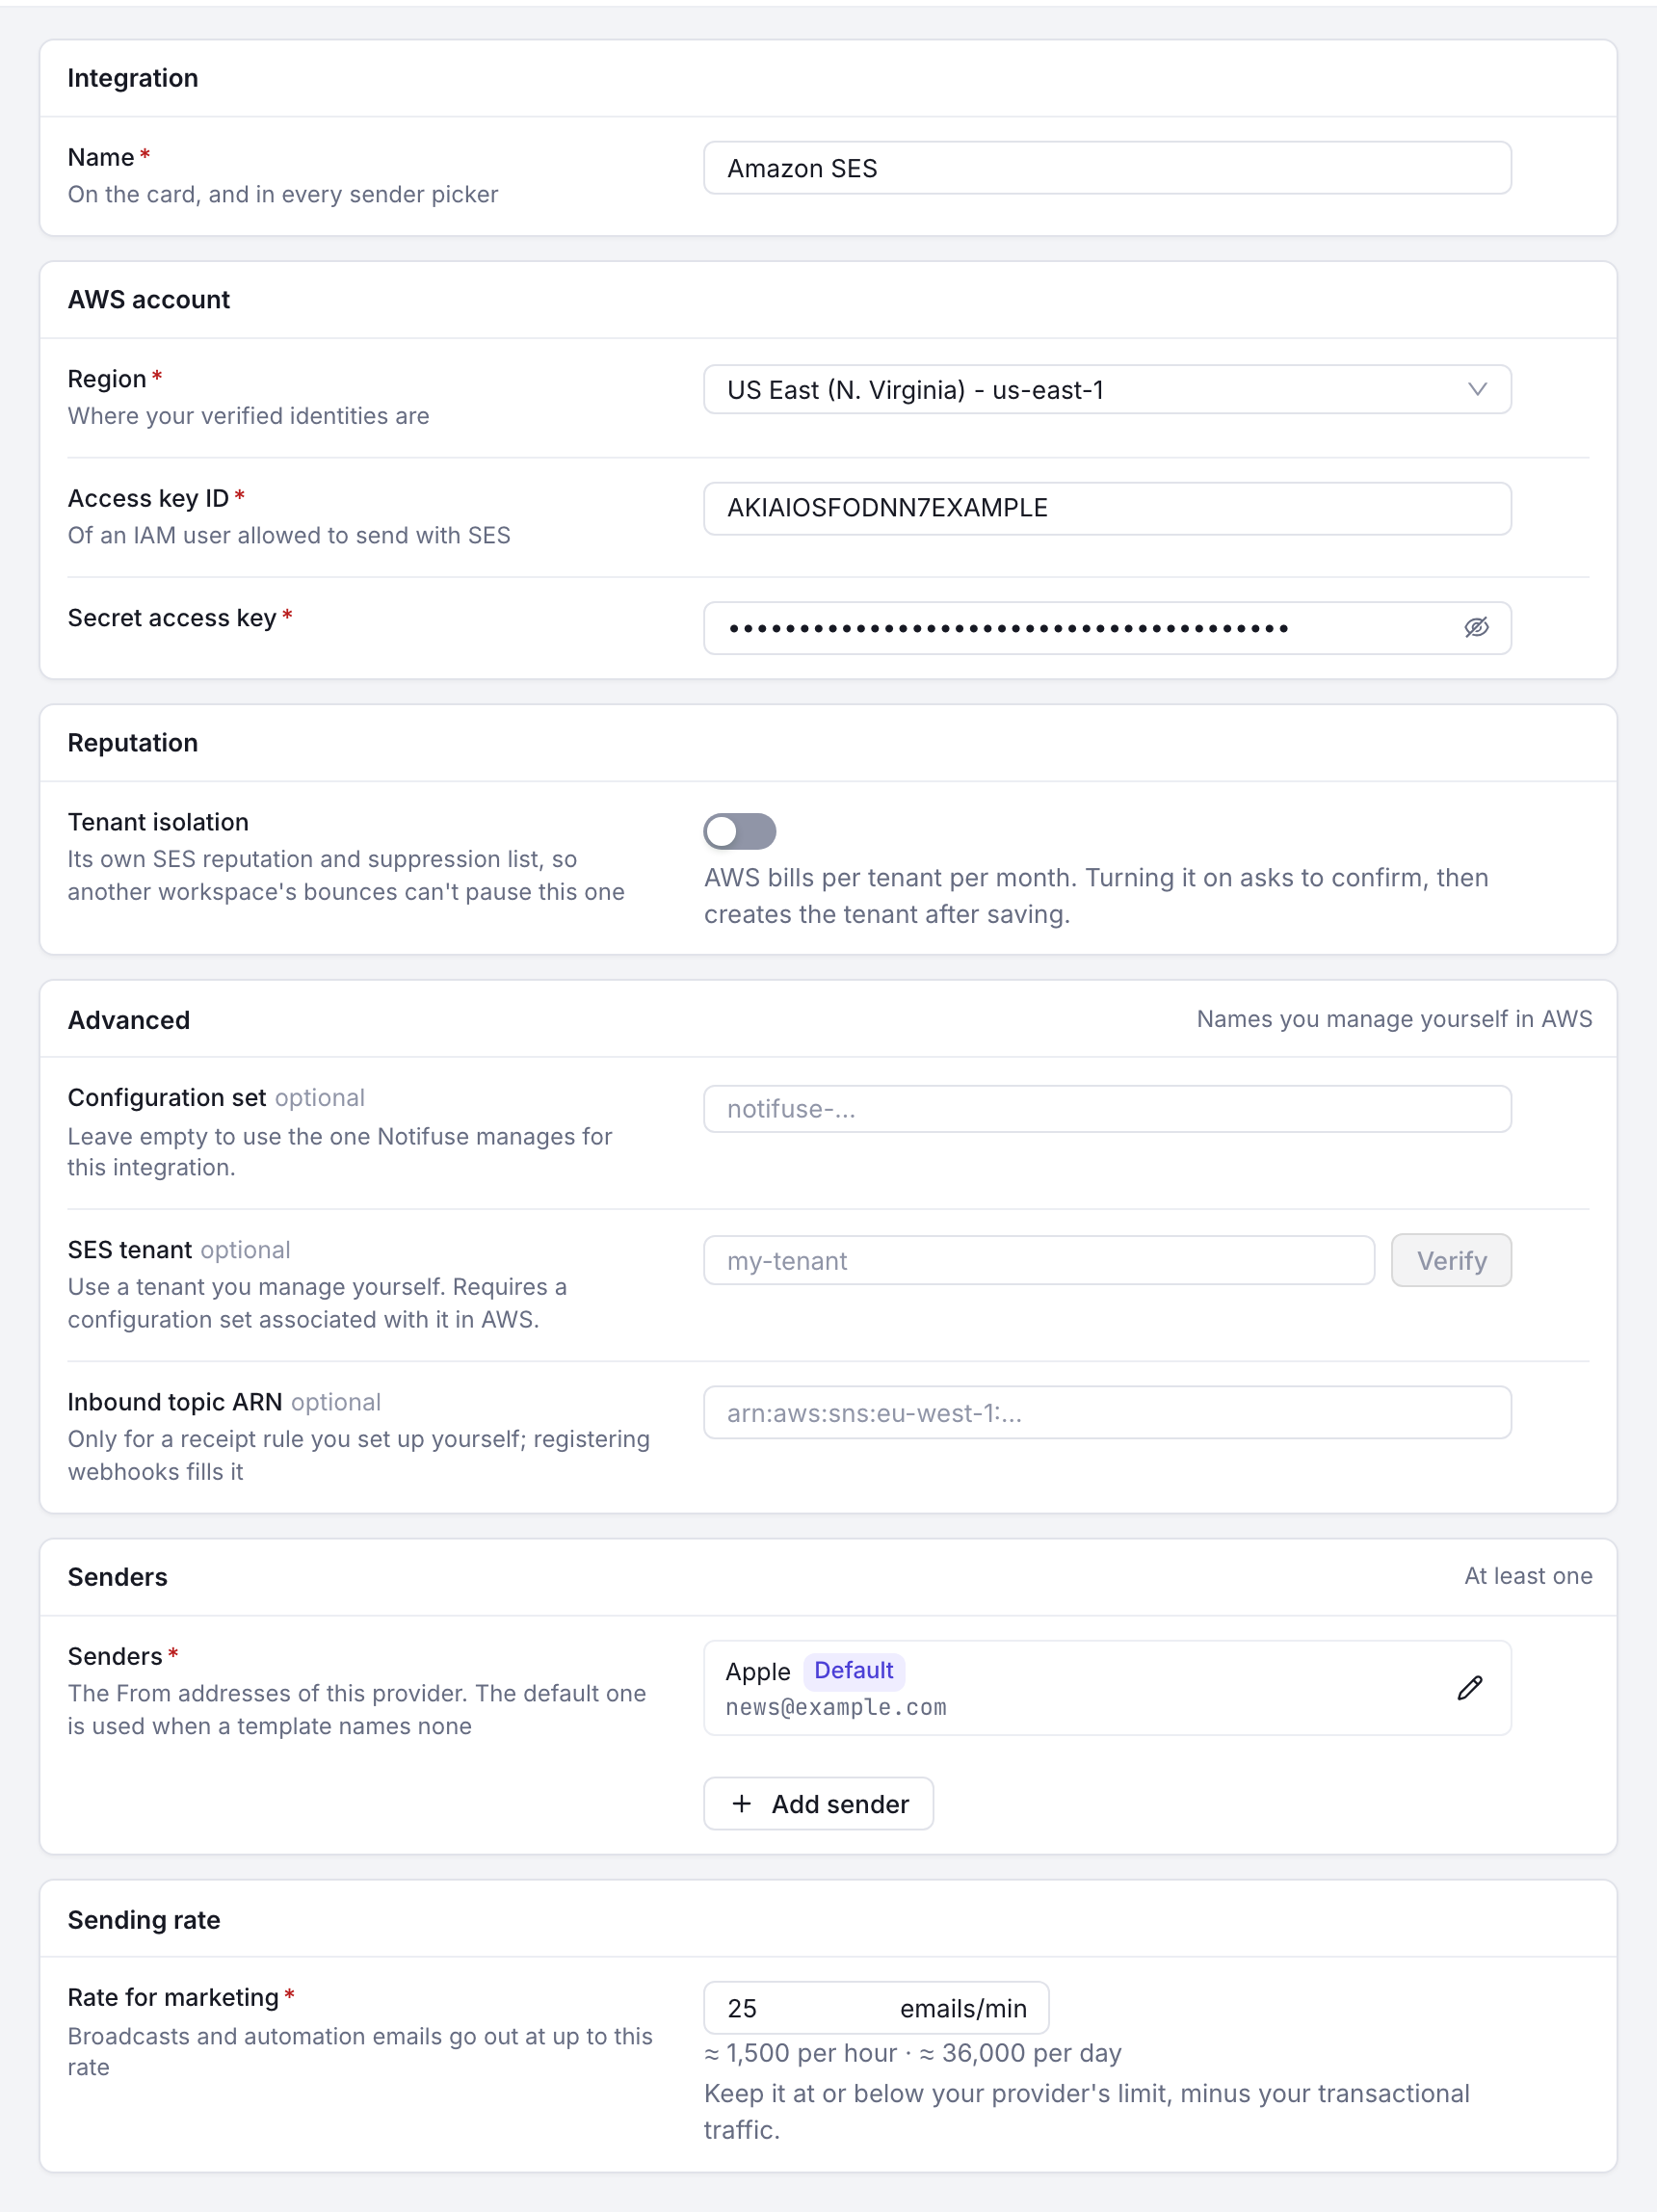
Vai in Impostazioni → Integrazioni, fai clic su Aggiungi integrazione, poi scegli Amazon SES in Invio email. Il modulo si apre a pagina intera.
Campi del modulo
| Campo | Descrizione | Esempio |
|---|---|---|
| Regione | Regione AWS in cui si trovano le tue identità verificate | us-east-1 |
| ID chiave di accesso | Chiave di accesso di un utente IAM autorizzato a inviare con SES | AKIAIOSFODNN7EXAMPLE |
| Chiave di accesso segreta | La chiave di accesso segreta di quell’utente IAM | wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY |
| Isolamento del tenant | Facoltativo. Assegna a questa integrazione un profilo di reputazione e una lista di soppressione propri (vedi più sotto) | Disattivato |
| Configuration set | Facoltativo, in Avanzate. Invia tramite un configuration set che gestisci tu | my-config-set |
| Tenant SES | Facoltativo, in Avanzate. Invia tramite un tenant che gestisci tu | my-tenant |
Elenco dei mittenti
Aggiungi gli indirizzi mittente verificati nelle impostazioni di AWS SES:
| Campo | Descrizione | Esempio |
|---|---|---|
| Nome | Nome visualizzato del mittente | Support Team |
| Indirizzo email del mittente | support@yourdomain.com |
Prima di poterli usare, i mittenti devono essere verificati nella console di AWS SES.
Tipi di utilizzo
Scegli cosa invia questa integrazione Amazon SES dal menu ⋯ della sua scheda in Impostazioni → Integrazioni (Usa per il marketing, Usa per il transazionale), oppure nel pannello Invio email della stessa pagina:
| Opzione | Descrizione | Esempi |
|---|---|---|
| Usa per il transazionale | Email generate dal sistema in seguito ad azioni degli utenti | Reimpostazione della password, conferme d’ordine, notifiche dell’account |
| Usa per il marketing | Email promozionali e newsletter inviate agli iscritti | Annunci di prodotto, newsletter, campagne promozionali |
Scegli entrambe le opzioni per inviare ogni tipo di email con la stessa configurazione SES.
Webhook
Notifuse si iscrive automaticamente ai seguenti webhook di SES:
| Tipo di webhook | Descrizione | Scopo |
|---|---|---|
| Consegna | Email consegnata | Tenere traccia delle consegne riuscite |
| Bounce | Email respinta | Monitorare i bounce |
| Reclami | Il destinatario ha segnalato un abuso | Gestire le segnalazioni di abuso |
Notifuse riceve questi eventi di consegna in tempo reale.
Isolamento della reputazione (tenant SES)
Per impostazione predefinita, tutti i workspace di un account AWS condividono un’unica reputazione di invio e un’unica lista di soppressione. Una campagna mal mirata di un team può portare il tasso di bounce o di reclami dell’account oltre le soglie di AWS e sospendere l’invio per tutti. Inoltre un hard bounce in un workspace sopprime quel destinatario in tutti gli altri.
L’Isolamento del tenant assegna a un’integrazione il proprio tenant SES, con profilo di reputazione, metriche di bounce e reclami e lista di soppressione propri. AWS può così sospendere un solo tenant invece dell’intero account.
Nota
In self-hosting, il provisioning di un nuovo tenant SES richiede una chiave di licenza. Un tenant già creato continua a inviare con la propria reputazione a tempo indeterminato anche senza licenza: il percorso di invio non contiene alcun controllo di licenza. Notifuse Cloud include l’isolamento dei tenant SES a partire dal piano Starter (dettagli).
Attivarlo
Apri l’integrazione (Impostazioni → Integrazioni), attiva Isolamento del tenant nel pannello Reputazione e salva. Notifuse ti chiede una conferma, perché un tenant è una risorsa AWS a pagamento, poi crea tutto nel tuo account:
| Passaggio | Cosa fa Notifuse |
|---|---|
| Crea il tenant | Lo chiama notifuse-<integration ID>, con SuppressionScope: TENANT per bounce e reclami |
| Associa il configuration set | Collega il configuration set usato da questa integrazione per inviare |
| Associa le identità | Collega ogni identità verificata che copre un mittente: l’indirizzo esatto, il suo dominio o un dominio padre |
Salvando di nuovo, Notifuse ripete gli stessi passaggi. In questo modo associa un mittente aggiunto in seguito e riprova un’esecuzione rimasta a metà.
Nota
La soppressione a livello di tenant non è l’impostazione predefinita di AWS. Un tenant creato a mano nella console SES eredita la lista di soppressione dell’account, a meno che tu non imposti da solo l’ambito di soppressione. Ottieni quindi l’isolamento della reputazione ma, senza alcun avviso, non quello della soppressione. Notifuse imposta l’ambito alla creazione e lo corregge se esiste già un tenant con quel nome.
Nota
L’isolamento riguarda l’integrazione, non il workspace. Un workspace con due integrazioni SES distinte, una per il marketing e una per il transazionale, ottiene due tenant, ciascuno con la propria lista di soppressione: un bounce registrato da uno non viene soppresso da SES sull’altro. La soppressione di Notifuse per workspace si applica comunque a entrambi, quindi nel caso peggiore parte un messaggio in più verso un indirizzo che SES sa già essere non valido.
Cosa vedrai
- Un mittente senza identità verificata viene segnalato per nome dopo il salvataggio. I suoi invii fallirebbero con o senza tenant, quindi correggilo.
- Un permesso IAM mancante viene segnalato con l’azione esatta e un comando
awsCLI da eseguire. Notifuse sposta l’integrazione sul tenant solo dopo averne associato il configuration set, perché SES rifiuta ogni messaggio inviato tramite un tenant senza di esso. Una configurazione parziale lascia l’invio esattamente com’era. - La scheda dell’integrazione mostra il configuration set in uso e se la reputazione è
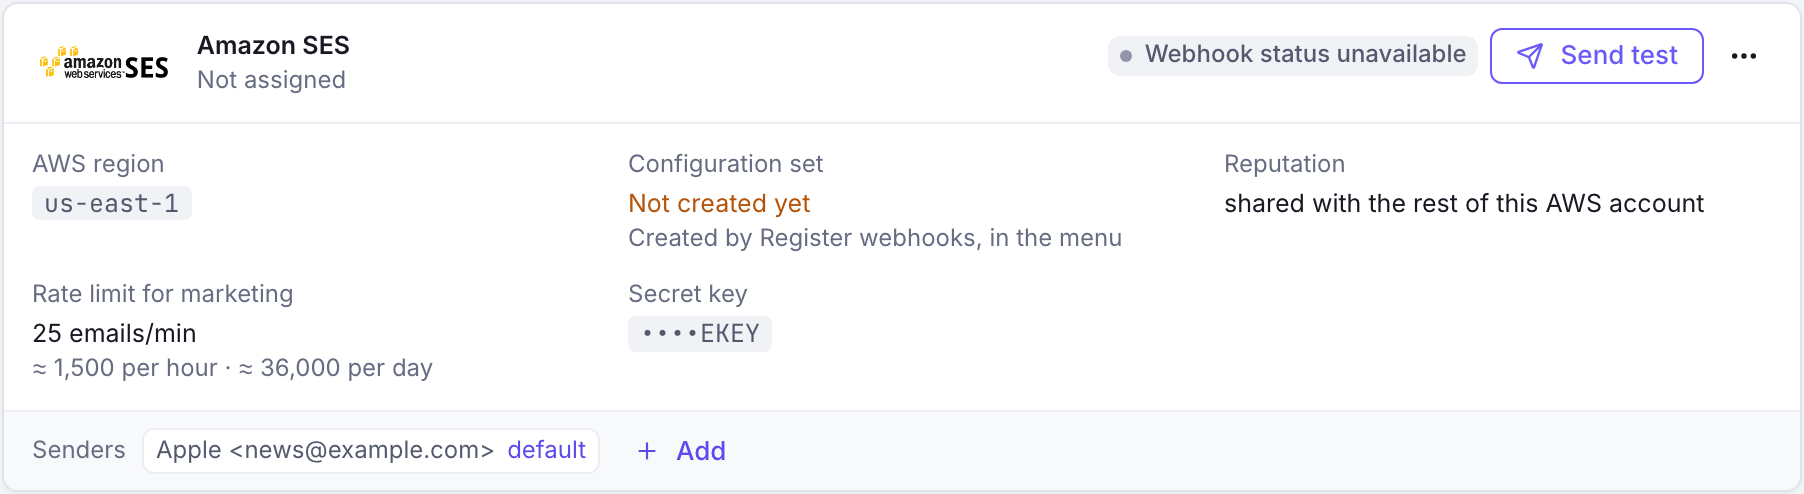
isolatedoshared with the rest of this AWS account.
Disattivarlo
La disattivazione di Isolamento del tenant vale dall’invio successivo: i messaggi tornano a partire con la reputazione condivisa dell’account. Il tenant resta in AWS con la sua lista di soppressione e la sua cronologia di reputazione, e riattivando l’opzione si riprende lo stesso tenant.
Nota
Un tenant per cui hai disattivato l’isolamento continua a essere fatturato finché non elimini l’integrazione. Disattivalo per cambiare il modo in cui invii; elimina l’integrazione per fermare il costo.
Attenzione
Eliminare l’integrazione elimina il tenant, insieme alla sua lista di soppressione e alla sua cronologia di reputazione, che non si possono ricreare. Rimuovere solo i webhook li lascia entrambi al loro posto, perché l’invio dipende ancora da loro.
Avanzate: usa un tenant o un configuration set tuo
In Avanzate entrambi i campi sono facoltativi e suggeriscono i nomi presenti nel tuo account (diventano semplici campi di testo se le tue credenziali non permettono di elencarli):
| Campo | Descrizione |
|---|---|
| Configuration set | Invia tramite un configuration set che gestisci tu invece di quello notifuse-<integration ID>. Notifuse vi collega la sua destinazione degli eventi, ma non lo crea né lo elimina mai. |
| Tenant SES | Invia tramite un tenant che gestisci tu. Non si può usare insieme all’interruttore descritto sopra. Notifuse non lo crea, non lo modifica e non lo elimina. |
Con un tenant tuo, devi associargli da solo l’identità di invio e il configuration set, altrimenti SES rifiuta ogni invio:
aws sesv2 create-tenant-resource-association \
  --tenant-name my-tenant \
  --resource-arn arn:aws:ses:<region>:<account>:configuration-set/<name>
Nota
I tenant esistono solo nella SES API v2, quella che Notifuse ora usa per inviare. Sono inoltre legati a una regione, quindi un tenant si trova nella stessa regione della sua integrazione.
Risposte in entrata (stop alla risposta)
Per usare Uscita alla risposta nelle automazioni, SES deve inoltrare a Notifuse le risposte in entrata. SES gestisce la posta ricevuta separatamente dall’invio, quindi lo configuri una sola volta, in due parti:
- Punta i record MX del tuo dominio su SES. Aggiungi al dominio di invio un record MX che punti all’endpoint di ricezione SES della tua regione,
inbound-smtp.<region>.amazonaws.com(per esempioinbound-smtp.us-east-1.amazonaws.com), con priorità10. Senza questo record le risposte non arrivano mai a SES. SES non ha un’API DNS, quindi va fatto a mano. - Registra la route in entrata. In Impostazioni → Integrazioni, apri il menu ⋯ dell’integrazione SES e scegli Registra di nuovo i webhook (Registra i webhook se non sono ancora registrati). Oltre ai webhook degli eventi di consegna, bounce e reclamo, Notifuse crea un topic SNS (con sottoscrizione HTTPS verso Notifuse, firmato con SignatureVersion 2) e una receipt rule SES con un’azione SNS. Se il tuo account ha un receipt rule set attivo, la regola viene aggiunta al suo interno. Inoltra solo una copia e non ha un’azione stop, quindi una configurazione esistente (come Amazon WorkMail) continua a funzionare. Notifuse crea e attiva un rule set dedicato
notifuse-inboundsolo se nessun rule set è attivo.
Nota
La ricezione di email con SES esiste solo in alcune regioni AWS (per esempio us-east-1, us-west-2, eu-west-1). Se la regione della tua integrazione non la supporta, la registrazione in entrata risulta non disponibile. Consulta l’elenco degli endpoint Email Receiving di AWS.
Il topic SNS in entrata, la receipt rule e la sottoscrizione richiedono permessi IAM oltre a quelli di invio: sns:CreateTopic, sns:SetTopicAttributes, sns:Subscribe, ses:DescribeActiveReceiptRuleSet, ses:CreateReceiptRuleSet, ses:CreateReceiptRule, ses:SetActiveReceiptRuleSet, ses:DeleteReceiptRule e ses:ListIdentities. La receipt rule copre solo le identità verificate del tuo account (domini e indirizzi email). Se non ce n’è nessuna, la registrazione in entrata viene rifiutata, così la regola non inoltra mai tutta la posta dell’account.
Le risposte vengono abbinate all’invio originale tramite il loro Message-ID. SES sovrascrive questa intestazione al momento dell’invio, quindi Notifuse memorizza il valore restituito da SES e lo abbina qualunque sia l’host, senza una chiave di firma separata per la posta in entrata. Prima di essere considerata attendibile, ogni notifica SNS in entrata viene verificata con la firma RSA e legata al topic creato: un messaggio proveniente da un altro topic SNS viene rifiutato, anche con una firma AWS valida. L’endpoint ha un limite di frequenza.
Attenzione
Le configurazioni manuali devono registrare l’ARN del topic SNS. I messaggi in entrata vengono autenticati rispetto al topic creato, quindi un’integrazione senza ARN del topic associato rifiuta tutta la posta in entrata. Registrare i webhook dal menu ⋯ lo memorizza per te. Se colleghi a mano la ricezione SES (con un tuo topic SNS e una tua receipt rule), imposta l’ARN del topic nel parametro inbound_topic_arn dell’integrazione SES, altrimenti le risposte non verranno accettate.
Con entrambe le parti configurate, un contatto che risponde a un’email di un’automazione esce dal percorso se in quell’automazione è attiva Uscita alla risposta. I bounce e le risposte automatiche di assenza non contano mai come risposta.
Prerequisiti
Ti servono:
- Un account AWS attivo con SES abilitato
- Indirizzi email o domini verificati nella console di AWS SES
- Un utente AWS con i permessi di invio SES (vedi sotto)
- L’accesso in produzione: esci dalla sandbox di SES per inviare senza restrizioni
Permessi IAM
Solo il primo gruppo è obbligatorio. Ogni altro gruppo abilita una funzione facoltativa e Notifuse funziona anche senza: un permesso mancante viene segnalato con l’azione da aggiungere, mai come un errore silenzioso.
| Scopo | Azioni |
|---|---|
| Invio (obbligatorio) | ses:SendEmail |
| Webhook degli eventi | ses:CreateConfigurationSet, ses:DescribeConfigurationSet, ses:ListConfigurationSets, ses:DeleteConfigurationSet, ses:CreateConfigurationSetEventDestination, ses:UpdateConfigurationSetEventDestination, ses:DeleteConfigurationSetEventDestination, sns:CreateTopic, sns:Subscribe, sns:GetTopicAttributes, sns:DeleteTopic |
| Isolamento della reputazione | ses:CreateTenant, ses:GetTenant, ses:PutTenantSuppressionAttributes, ses:CreateTenantResourceAssociation, ses:ListEmailIdentities |
| Selettori di nomi e controlli | ses:ListTenants, ses:ListTenantResources |
| Rimozione pulita | ses:DeleteTenant, ses:DeleteTenantResourceAssociation |
| Risposte in entrata | Vedi la nota sullo stop alla risposta più sopra |
Attenzione
Senza i permessi di rimozione pulita, eliminare un’integrazione lascia il suo tenant nel tuo account AWS, dove continua a essere fatturato finché non lo rimuovi a mano.
Test
Fai clic su Invia un’email di prova in cima al modulo dell’integrazione, oppure su Invia prova nella sua scheda, per verificare la configurazione.